Produktion
Maschinen und Verbindungen einer Produktionslinie erfassen. Abhängigkeiten bei Störungen und Wartung leichter erkennen.
secnostic® inventory strukturiert ITIT umfasst Systeme, Netzwerke und Software, die Informationen verarbeiten, speichern, übertragen oder bereitstellen.-, OTOT umfasst Hardware und Software, die physische Geräte, Anlagen, Prozesse oder Infrastrukturen überwacht und steuert.- und Infrastruktur-AssetsEin Asset ist ein physisches oder digitales Element, das für Betrieb, Steuerung, Überwachung oder Sicherheit relevant ist. als gemeinsame Wahrheit für Sicherheit, Betrieb, Compliance und Modernisierung.
Das Inventar verbindet technische Systeme, Standorte, Netzwerke, Software, Verantwortlichkeiten, Abhängigkeiten, SchwachstellenEine Schwachstelle ist eine ausnutzbare Schwäche in Software, Hardware, Konfiguration, Prozess oder Architektur., Lebenszyklen und Nachweise in einem gemeinsamen Modell.
Ein AssetEin Asset ist ein physisches oder digitales Element, das für Betrieb, Steuerung, Überwachung oder Sicherheit relevant ist. ist nie nur ein Name. inventory verbindet es mit seinem Standort, seiner Software, seinen Verantwortlichen und seinem Risiko. Aus einer flachen Liste wird ein lebendiges Bild, in dem die Wirkung klar ist.
Unsichtbare AssetsEin Asset ist ein physisches oder digitales Element, das für Betrieb, Steuerung, Überwachung oder Sicherheit relevant ist. kosten Geld, bergen Risiken und fallen im Audit durch.
Geräte und Dienste, für die Sie zahlen, die aber niemand erfasst, zehren still am Budget.
Sie kaufen Lizenzen, die niemand nutzt, und scheitern beim Audit an denen, die genutzt werden.
Jede Prüfung beginnt mit mühsamer Handarbeit über Tools und Tabellen hinweg.
Maschinen und Gebäudetechnik laufen in Ihren Netzen, außerhalb jedes ITIT umfasst Systeme, Netzwerke und Software, die Informationen verarbeiten, speichern, übertragen oder bereitstellen.-Tools.
Vier Schritte vom verstreuten Datenbild zu einem verbundenen Modell, das Wirkung, Risiko und Nachweise sichtbar macht.
Woher kommen die Daten?
Vorhandene Scanner, Adressverwaltung und Dateien liefern Daten über eingerichtete Importe oder Schnittstellen. Die Übergabe von sensor-Daten an inventory braucht eine eingerichtete Integration.
Passt das Modell zu Ihrer Welt?
Es gibt kein festes Schema. Sie legen eigene AssetEin Asset ist ein physisches oder digitales Element, das für Betrieb, Steuerung, Überwachung oder Sicherheit relevant ist.-Typen und Beziehungen an und bilden ZonenZones & Conduits ist ein IEC-62443-Konzept, das Systeme mit ähnlichem Schutzbedarf in Sicherheitszonen gruppiert und erlaubte Kommunikationswege zwischen diesen Zonen als Conduits beschreibt., Standorte und Anwendungen so ab, wie es Ihr Haus braucht.
Wie hängt alles zusammen?
Jedes AssetEin Asset ist ein physisches oder digitales Element, das für Betrieb, Steuerung, Überwachung oder Sicherheit relevant ist. wird mit Standort, Software, Verantwortung, Lebenszyklus und Abhängigkeiten verbunden, zu einem verlässlichen Modell statt einer flachen Liste.
Was bedeutet das?
Aus dem verbundenen Modell entstehen Kritikalität, SchwachstellenEine Schwachstelle ist eine ausnutzbare Schwäche in Software, Hardware, Konfiguration, Prozess oder Architektur., Angriffspfade und nachvollziehbare Nachweise, also Entscheidungen statt Datenpflege.
Vom KRITISKRITIS ist die in Deutschland gebräuchliche Abkürzung für Kritische Infrastrukturen, also Einrichtungen und Dienste mit besonderer Bedeutung für das Gemeinwesen.-Betrieb bis zur zentralen ITIT umfasst Systeme, Netzwerke und Software, die Informationen verarbeiten, speichern, übertragen oder bereitstellen.: dieselbe Grundlage, sichtbarer Nutzen.
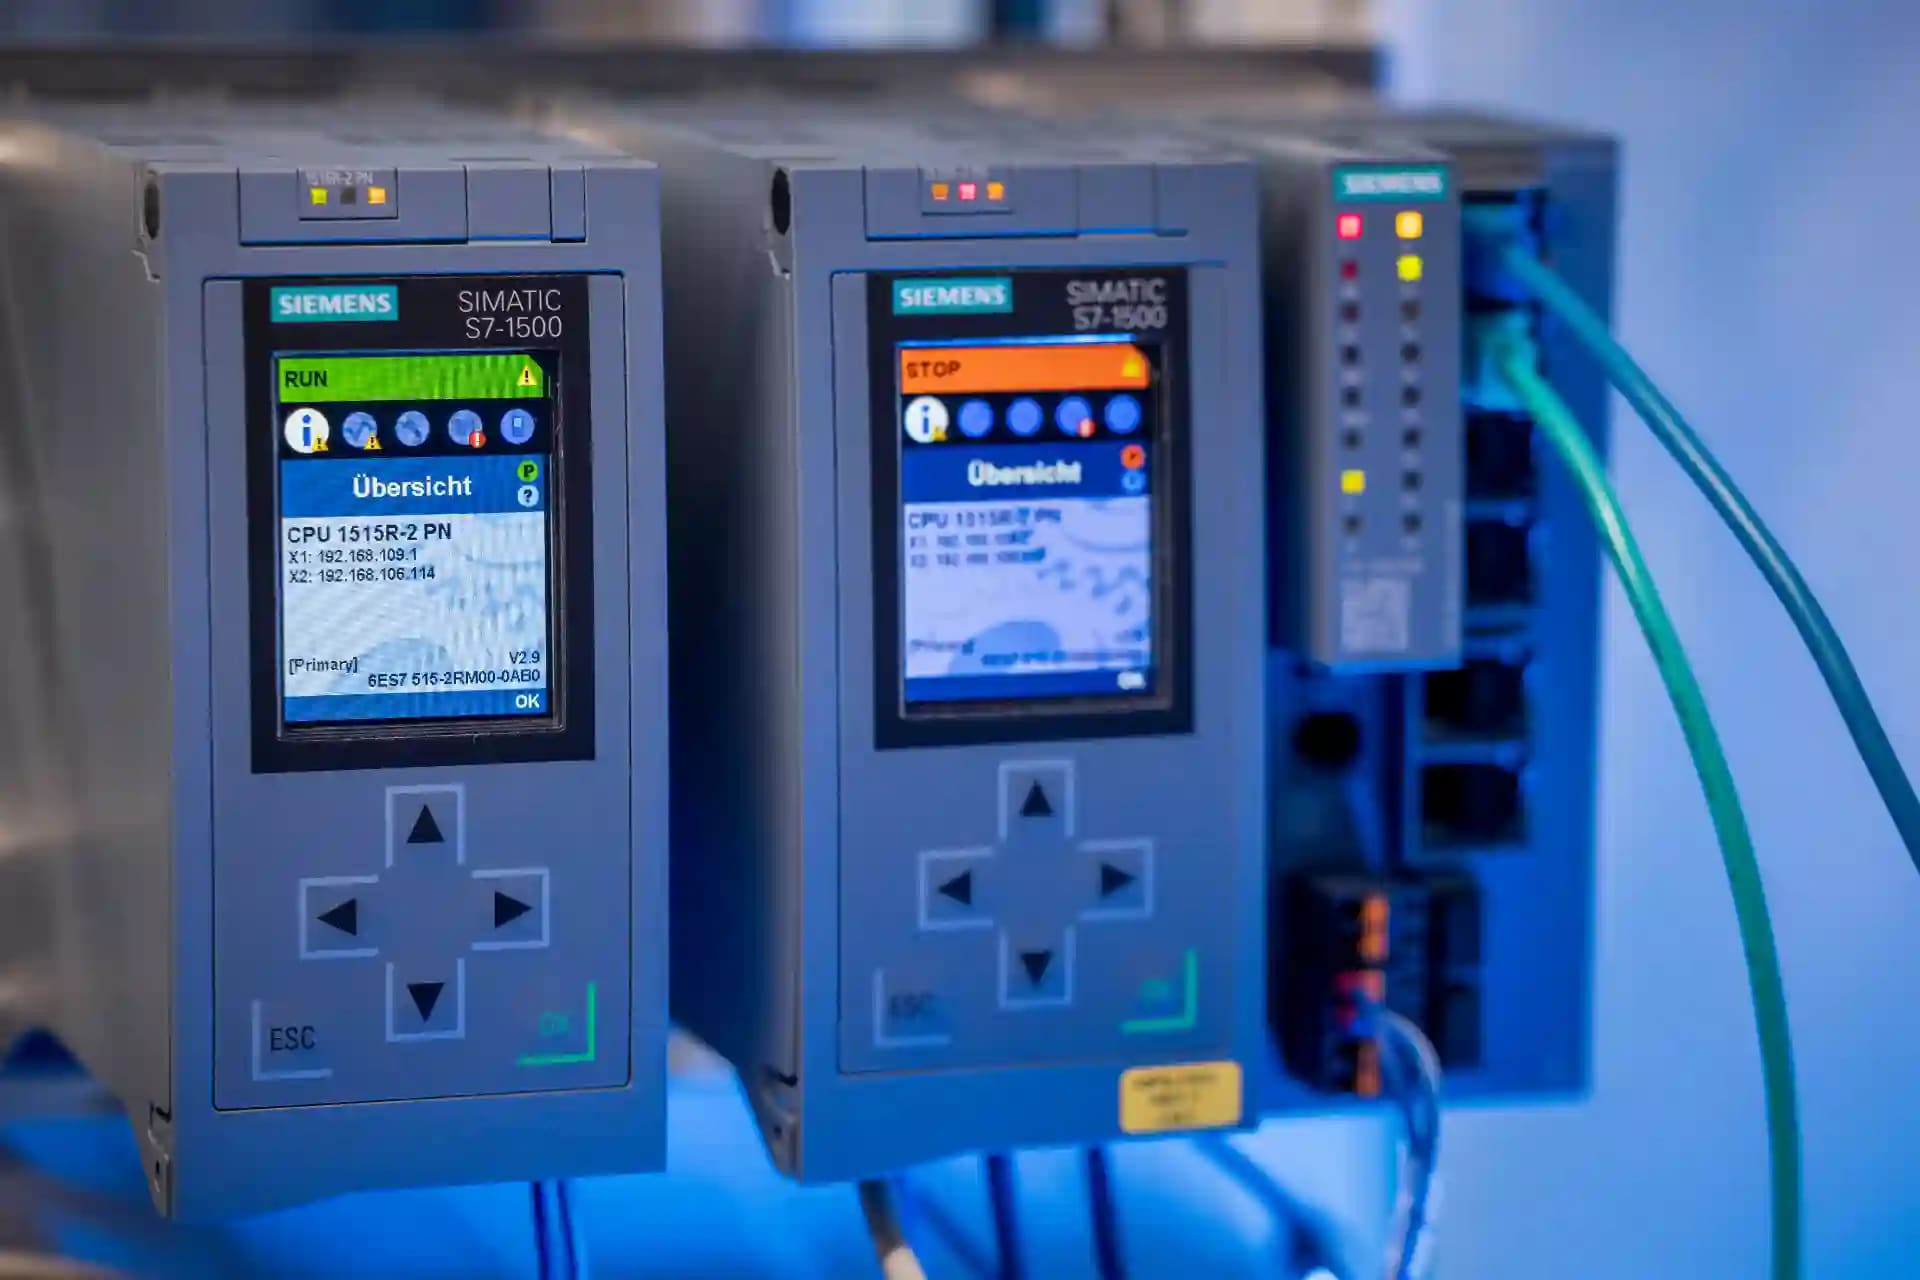
Maschinen und Verbindungen einer Produktionslinie erfassen. Abhängigkeiten bei Störungen und Wartung leichter erkennen.
Anlagen, Netzwerke und Zuständigkeiten über mehrere Standorte zusammenführen. Abhängigkeiten für Betrieb und Wartung nachvollziehen.
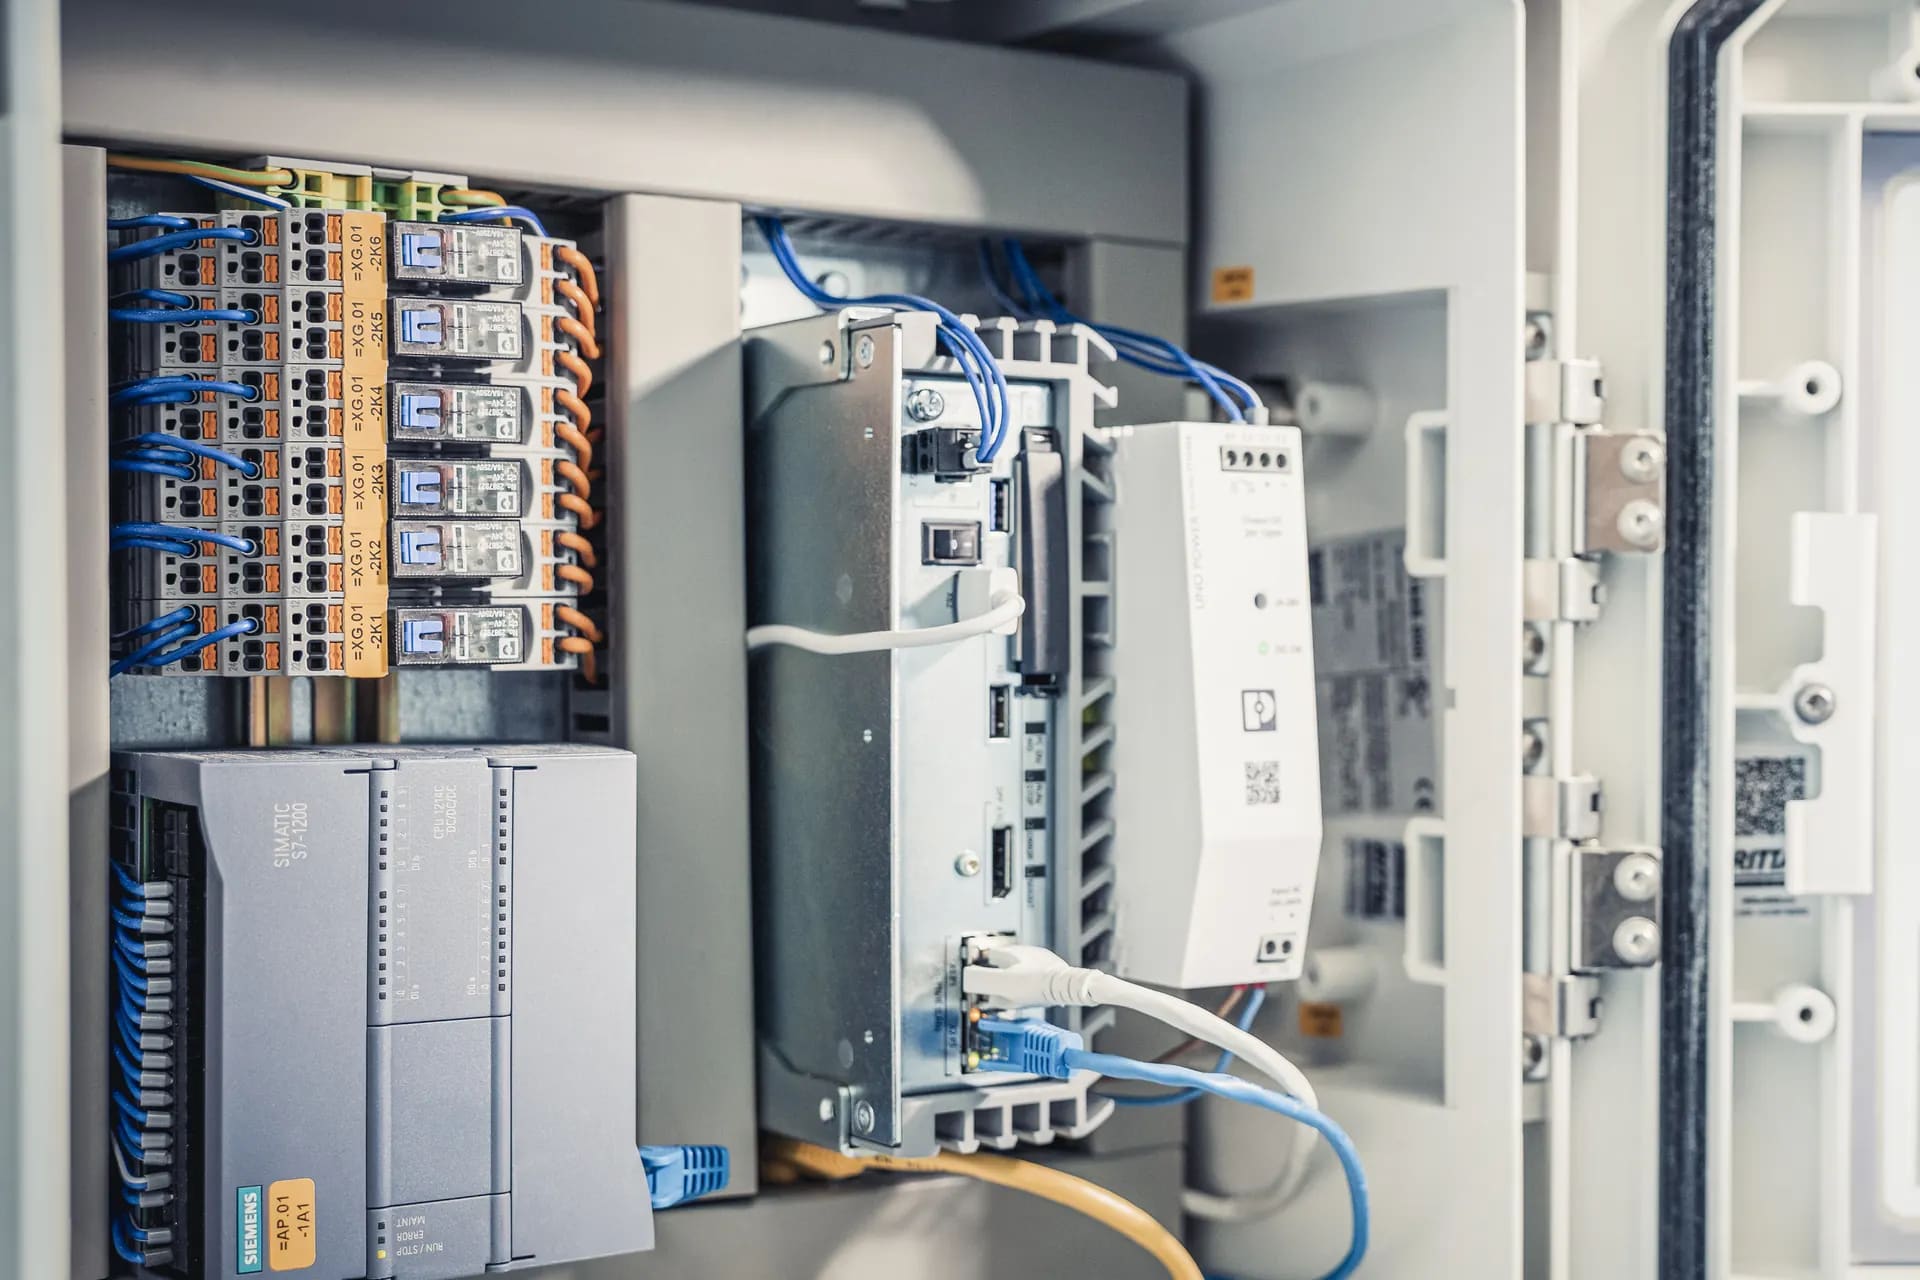
Technische Geräte im Gebäude und ihre Verbindungen erfassen. Zuständigkeiten und Fernzugänge zuordnen.
Computer, Server, Software und Cloud-Dienste zusammenführen. IT-Betrieb und Support arbeiten mit demselben Bestand.
Geräte, Risiken und Zuständigkeiten pro Kunde verwalten. Kundenbereiche getrennt halten und Informationen für den Support wiederfinden.
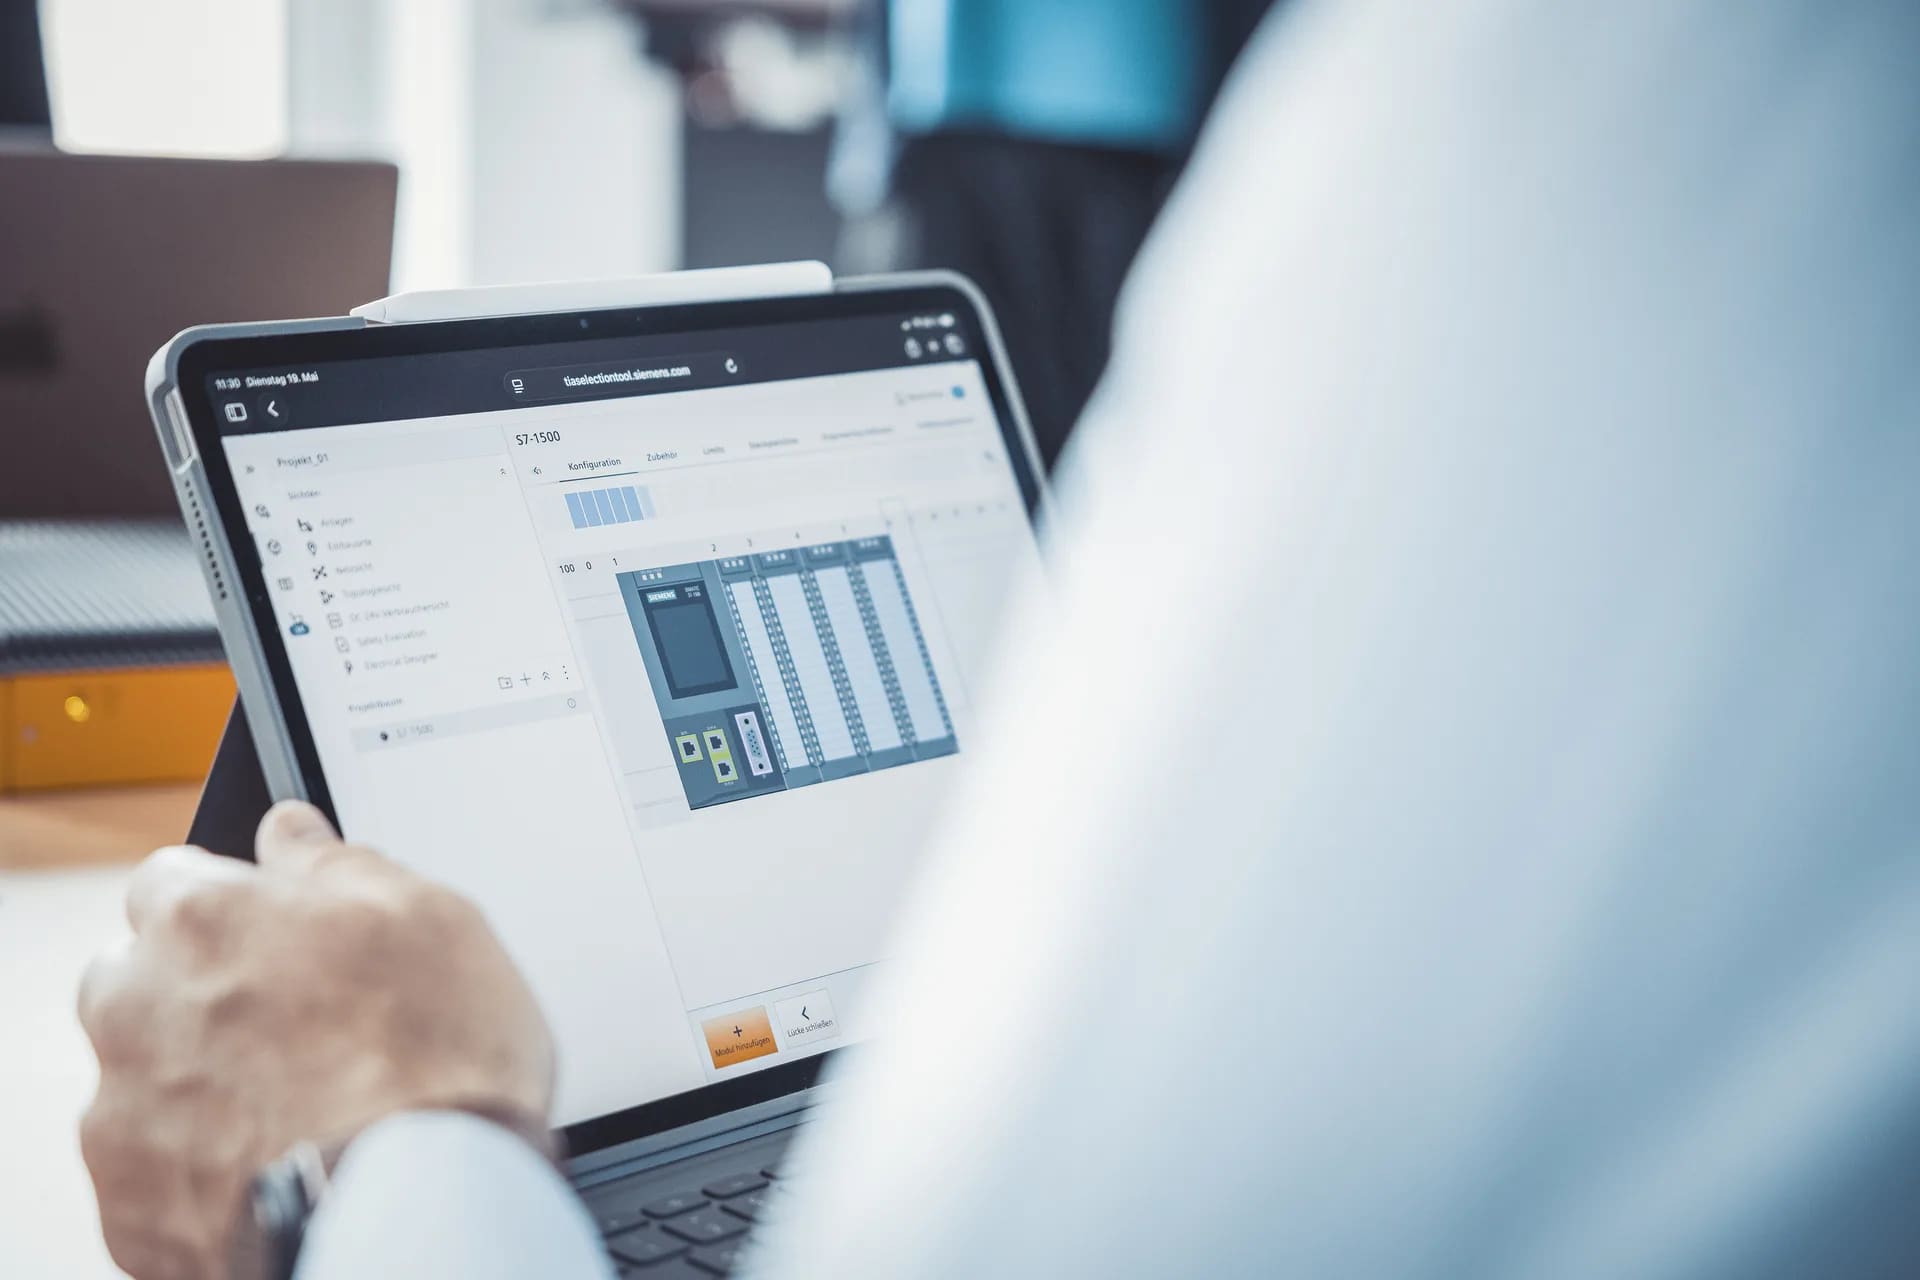
Komponenten und Softwarestände ausgelieferter Maschinen dokumentieren. Änderungen und betroffene Maschinen im Service wiederfinden.
Die wichtigsten Fragen vor einem ersten Inventory-Scope.
Auch eine CMDBEine CMDB ist eine Datenbank für Konfigurationsobjekte wie Systeme, Anwendungen, Services, Beziehungen und technische Abhängigkeiten. bildet AssetsEin Asset ist ein physisches oder digitales Element, das für Betrieb, Steuerung, Überwachung oder Sicherheit relevant ist. und Beziehungen ab. inventory verbindet den Bestand mit SchwachstellenEine Schwachstelle ist eine ausnutzbare Schwäche in Software, Hardware, Konfiguration, Prozess oder Architektur., Zuständigkeiten und Nachweisen, damit Teams betroffene Geräte und ihre Zusammenhänge prüfen können.
Nein. inventory führt Ihre Scanner, Ihre Adressverwaltung und Datenquellen zu einem Bild zusammen und behält sie bei.
Ja. inventory bildet auch Maschinen, Steuerungssysteme und Netzzonen ab. secnostic® sensor kann passiv gespiegelten Netzwerkverkehr auswerten. Aktive Abfragen brauchen einen ausdrücklich freigegebenen Umfang; der Erfassungsweg hängt von Ihrer Umgebung ab.
inventory ordnet AssetsEin Asset ist ein physisches oder digitales Element, das für Betrieb, Steuerung, Überwachung oder Sicherheit relevant ist., Zuständigkeiten und technische Nachweise. Das unterstützt die Vorbereitung einer Prüfung; welche Nachweise erforderlich sind, hängt vom jeweiligen Regelwerk und Ihrem Einsatz ab.
Eingerichtete Importe und Schnittstellen übernehmen Daten aus Scannern, Adressverwaltung und Dateien. Die Übergabe von sensor-Daten an inventory braucht eine eingerichtete Integration. Aktualität und Erfassungsumfang hängen von den angebundenen Quellen und ihrem Abgleich ab.
Mehrere Standorte können in einem Modell zusammenlaufen. Benutzer melden sich beim eingerichteten externen IdentitätsanbieterEin IdP erstellt und verwaltet Identitätsinformationen und stellt Authentifizierungsdienste für Anwendungen bereit. an. platform verwaltet Mandanten und den Zugriff auf angebundene Anwendungen. Rollen legen fest, wer welche Daten bearbeiten darf.
Wir starten mit einem Standort, einer Lizenzprüfung oder einem Audit und machen den Nutzen schnell sichtbar.