Produktion
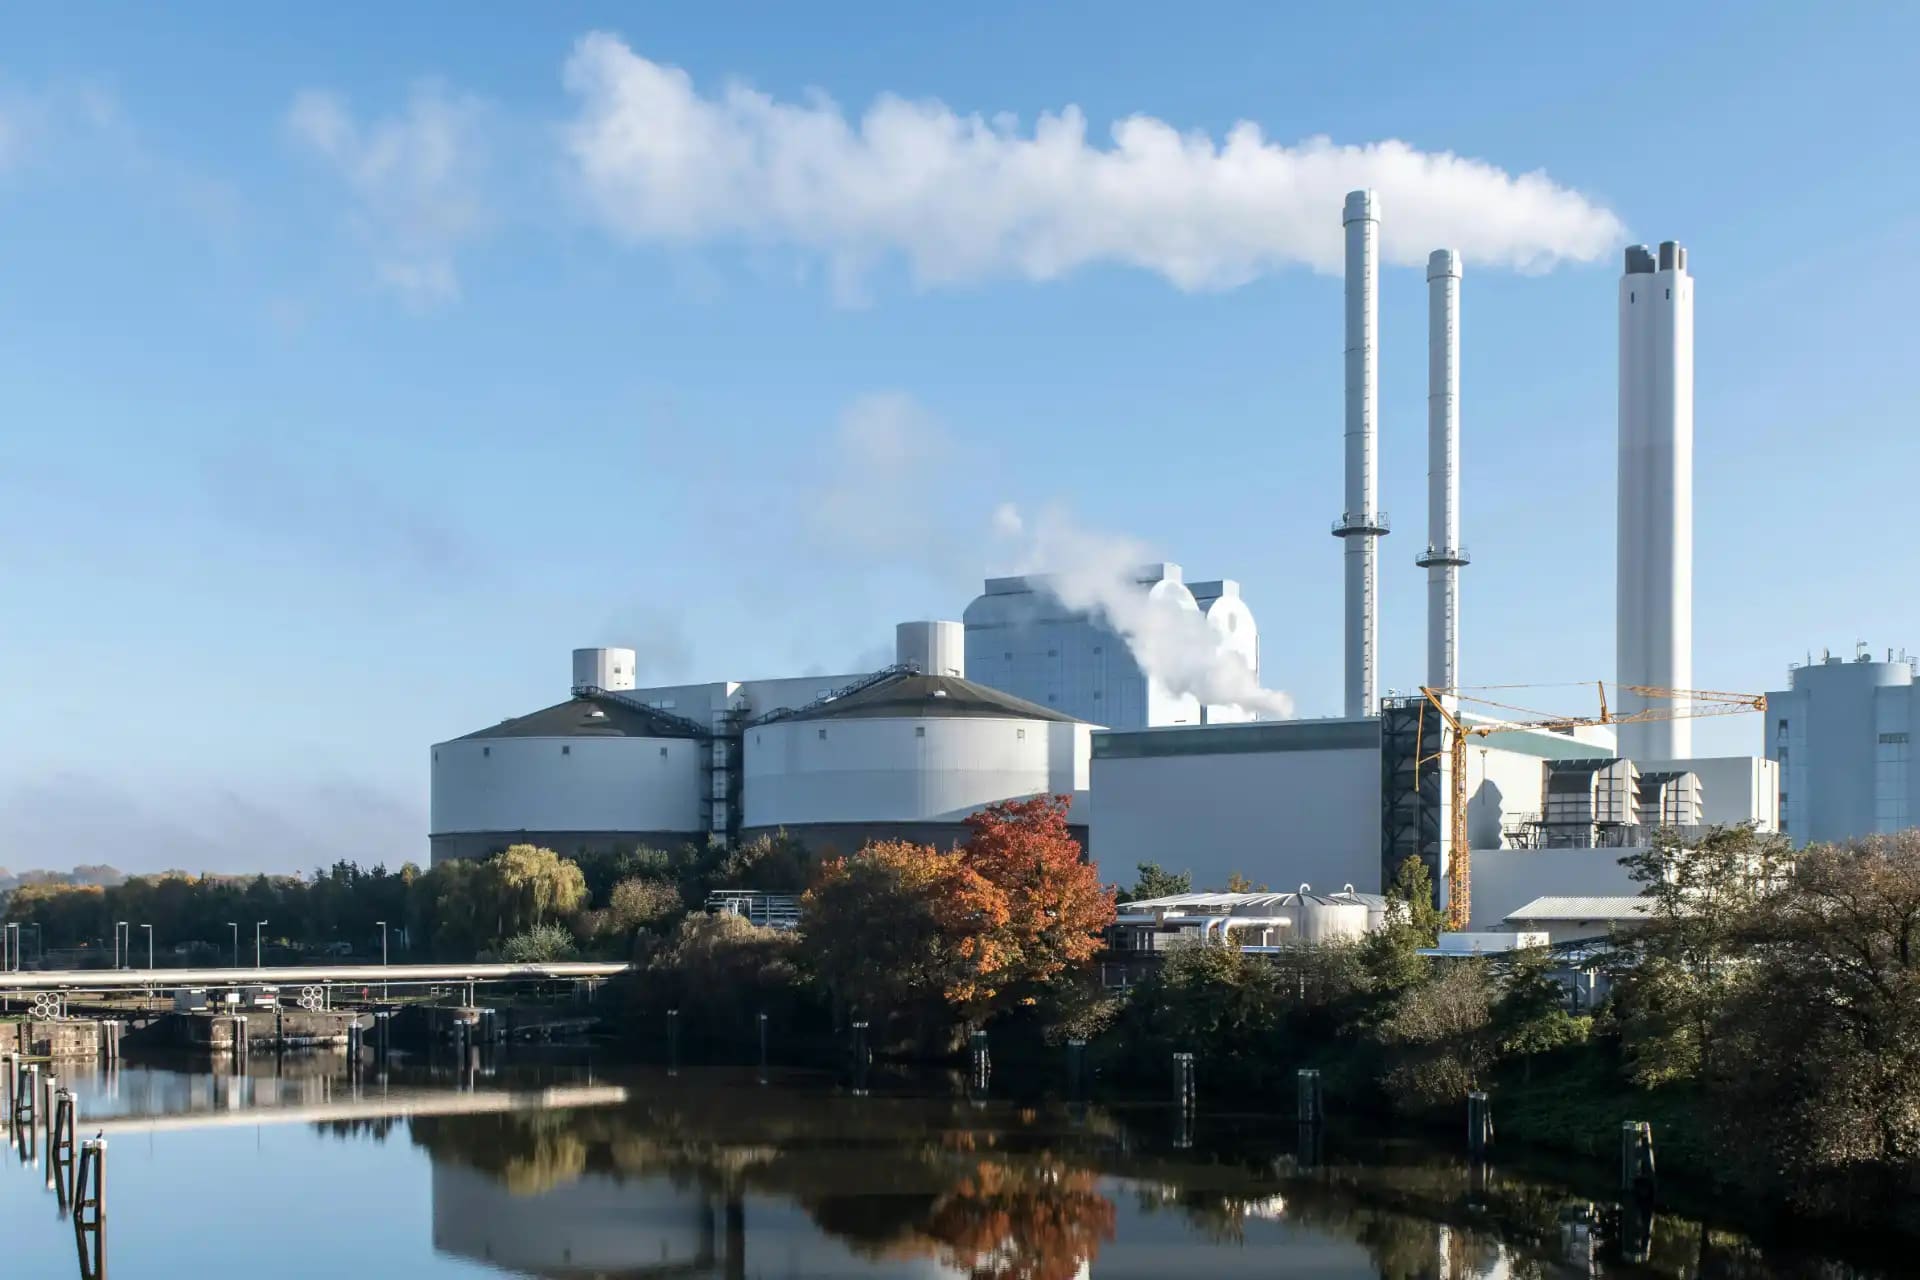
Maschinen und Verbindungen einer Produktionslinie erfassen. Abhängigkeiten bei Störungen und Wartung leichter erkennen.
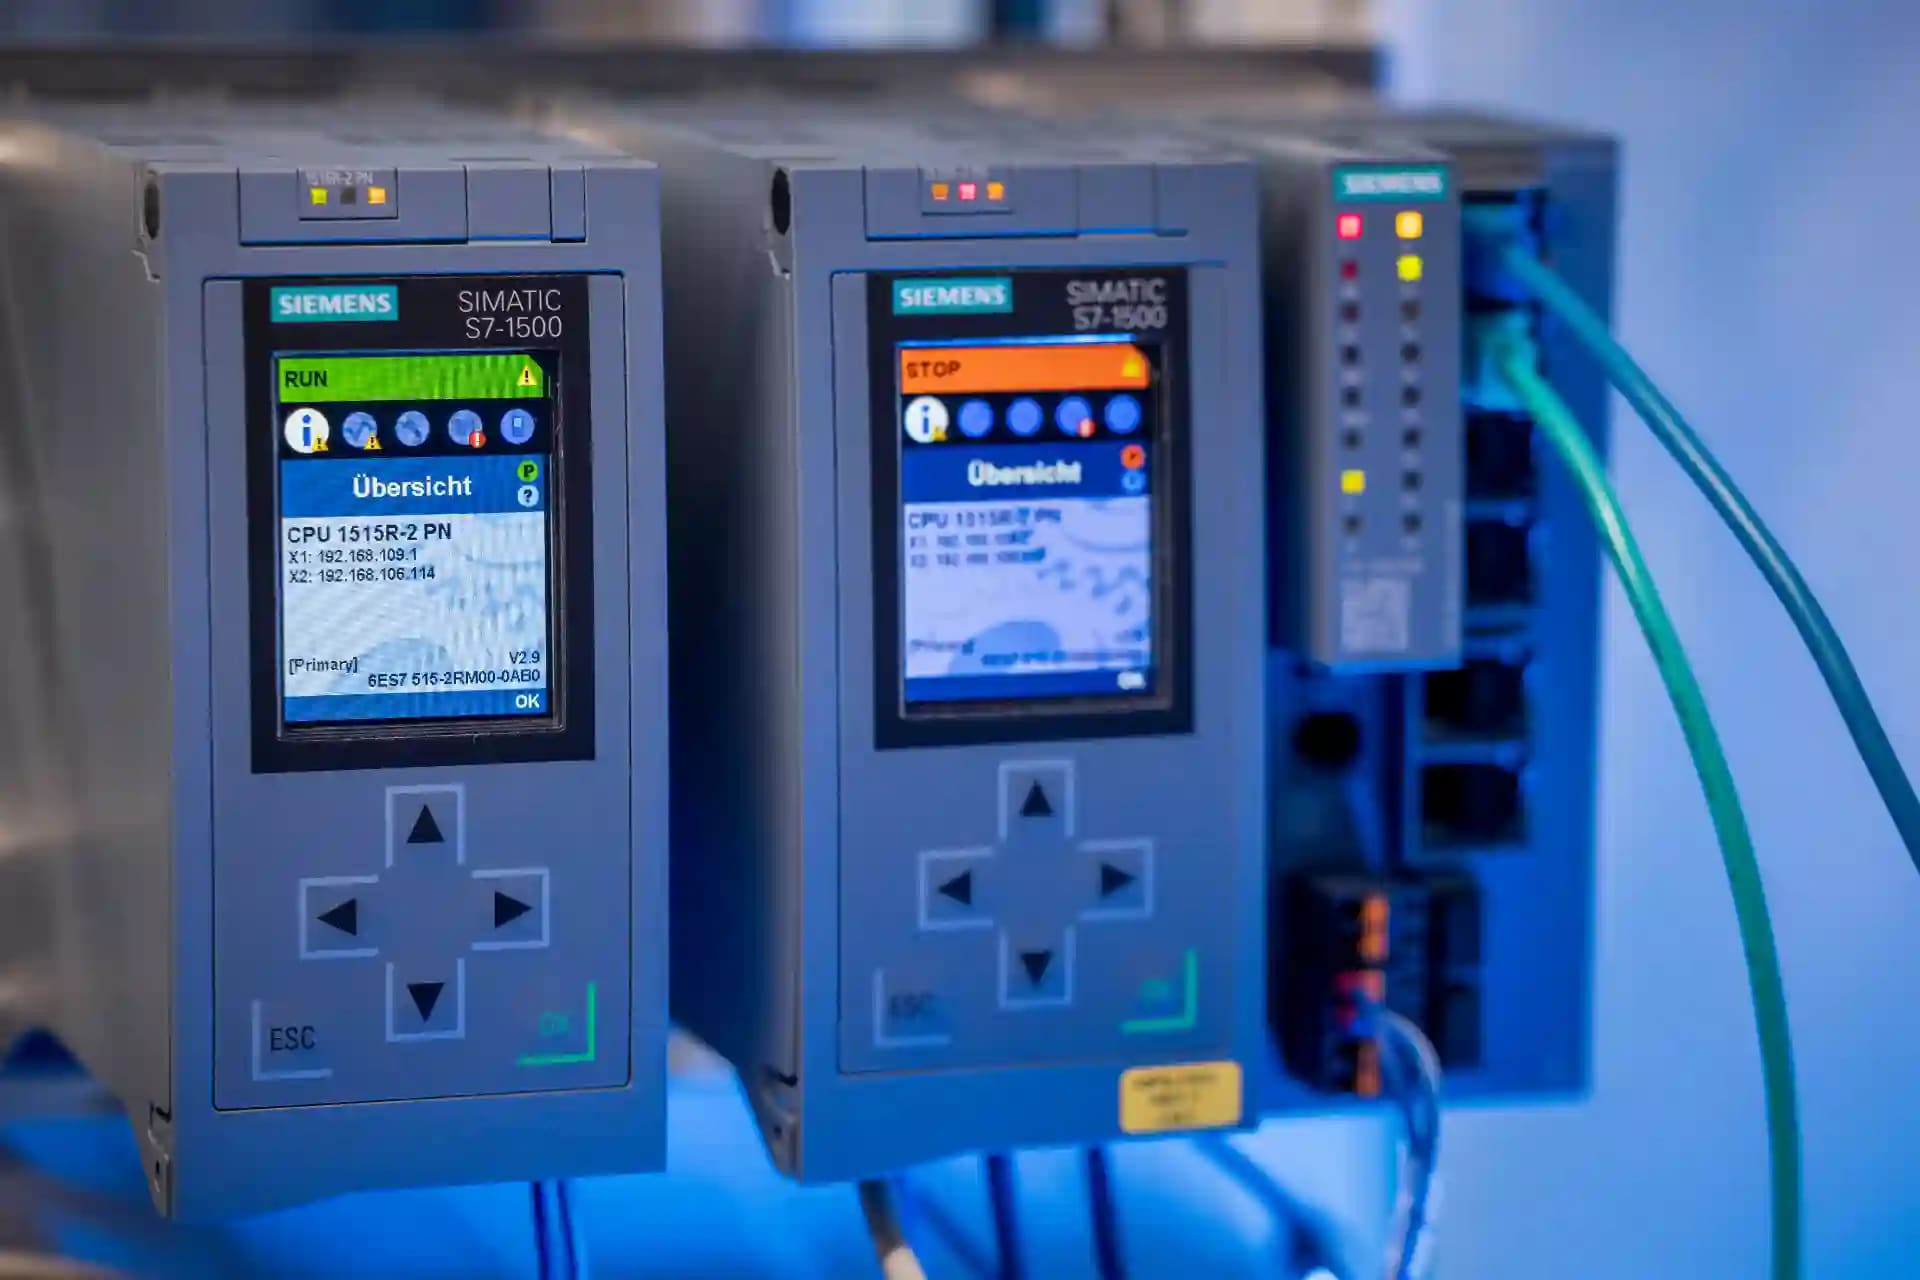
secnostic® sensor untersucht Ihre Endpunkte und Netzwerke direkt, findet AssetsEin Asset ist ein physisches oder digitales Element, das für Betrieb, Steuerung, Überwachung oder Sicherheit relevant ist. und ihre Verbindungen und meldet, was tatsächlich vorhanden ist.
Statt sich auf Listen zu verlassen, prüft secnostic® sensor die reale ITIT umfasst Systeme, Netzwerke und Software, die Informationen verarbeiten, speichern, übertragen oder bereitstellen.- und OT-UmgebungOT umfasst Hardware und Software, die physische Geräte, Anlagen, Prozesse oder Infrastrukturen überwacht und steuert. und schließt die Lücken, die niemand mehr von Hand pflegt.
Tabellen veralten, sobald jemand etwas anschließt oder umbaut. secnostic® sensor sieht selbst nach: auf Windows und Linux, im Active DirectoryLDAP ist ein Protokoll für den Zugriff auf Verzeichnisdienste; Active Directory Domain Services ist Microsofts Verzeichnisdienst für Netzwerkobjekte, Benutzer, Computer und Ressourcen., im Netzwerk und schonend lesend in der OTOT umfasst Hardware und Software, die physische Geräte, Anlagen, Prozesse oder Infrastrukturen überwacht und steuert., dazu in Microsoft 365, Intune und Sophos Central. Jeder Fund bleibt mit Quelle und Sicherheitsgrad lokal erhalten; optional führt ein Fleet Manager die Daten mehrerer Sensoren zusammen. Die Übergabe von sensor-Daten an inventory braucht eine eingerichtete Integration. So sehen Sie, was wirklich da ist, was sich seit dem letzten Lauf verändert hat und wo noch ein blinder Fleck bleibt.
Spezialisierte Collectors sammeln Belege aus ITIT umfasst Systeme, Netzwerke und Software, die Informationen verarbeiten, speichern, übertragen oder bereitstellen., OTOT umfasst Hardware und Software, die physische Geräte, Anlagen, Prozesse oder Infrastrukturen überwacht und steuert., Identität und CloudCloud bezeichnet bedarfsgerecht bereitgestellte IT-Ressourcen wie Rechenleistung, Speicher, Plattformen oder Software, die über ein Netzwerk genutzt werden., gruppiert danach, wie schonend sie gelesen werden. Der Sensor normalisiert und speichert jeden Fund lokal mit Quelle und Konfidenz. sensor speichert Beobachtungen zuerst lokal und kann sie optional an einen aufgenommenen Fleet-Elternknoten übertragen. Die Verbindung baut sensor selbst auf. Die Übergabe von sensor-Daten an inventory braucht eine eingerichtete Integration.
Welche Protokolle der Sensor liest, wie das in der Praxis aussieht und in welchem ausdrücklich freigegebenen Rahmen die aktive Erkennung läuft.
Ein Betriebsteam will wissen, welche Geräte im Netz aktiv sind und miteinander reden, ohne den Betrieb anzufassen.
Ein ITIT umfasst Systeme, Netzwerke und Software, die Informationen verarbeiten, speichern, übertragen oder bereitstellen.-Team braucht eine aktuelle Liste aller Systeme und der installierten Software, ohne auf jedem Rechner etwas zu installieren.
Dasselbe Gerät wird oft mehrfach gesehen. Der Sensor führt diese Belege zu einem verlässlichen Eintrag zusammen.
Aktive und OTOT umfasst Hardware und Software, die physische Geräte, Anlagen, Prozesse oder Infrastrukturen überwacht und steuert.-Erkennung sind kein freier Scan. Ein ausdrücklicher Fail-closed-Scope und eine Regel je Sonde bestimmen, was überhaupt sondiert wird, schonend und nur lesend.
Dashboard, Hosts, Graph, Verbindungen und Findings sind nach Aufgabe getrennt und teilen denselben Beobachtungsstrom.
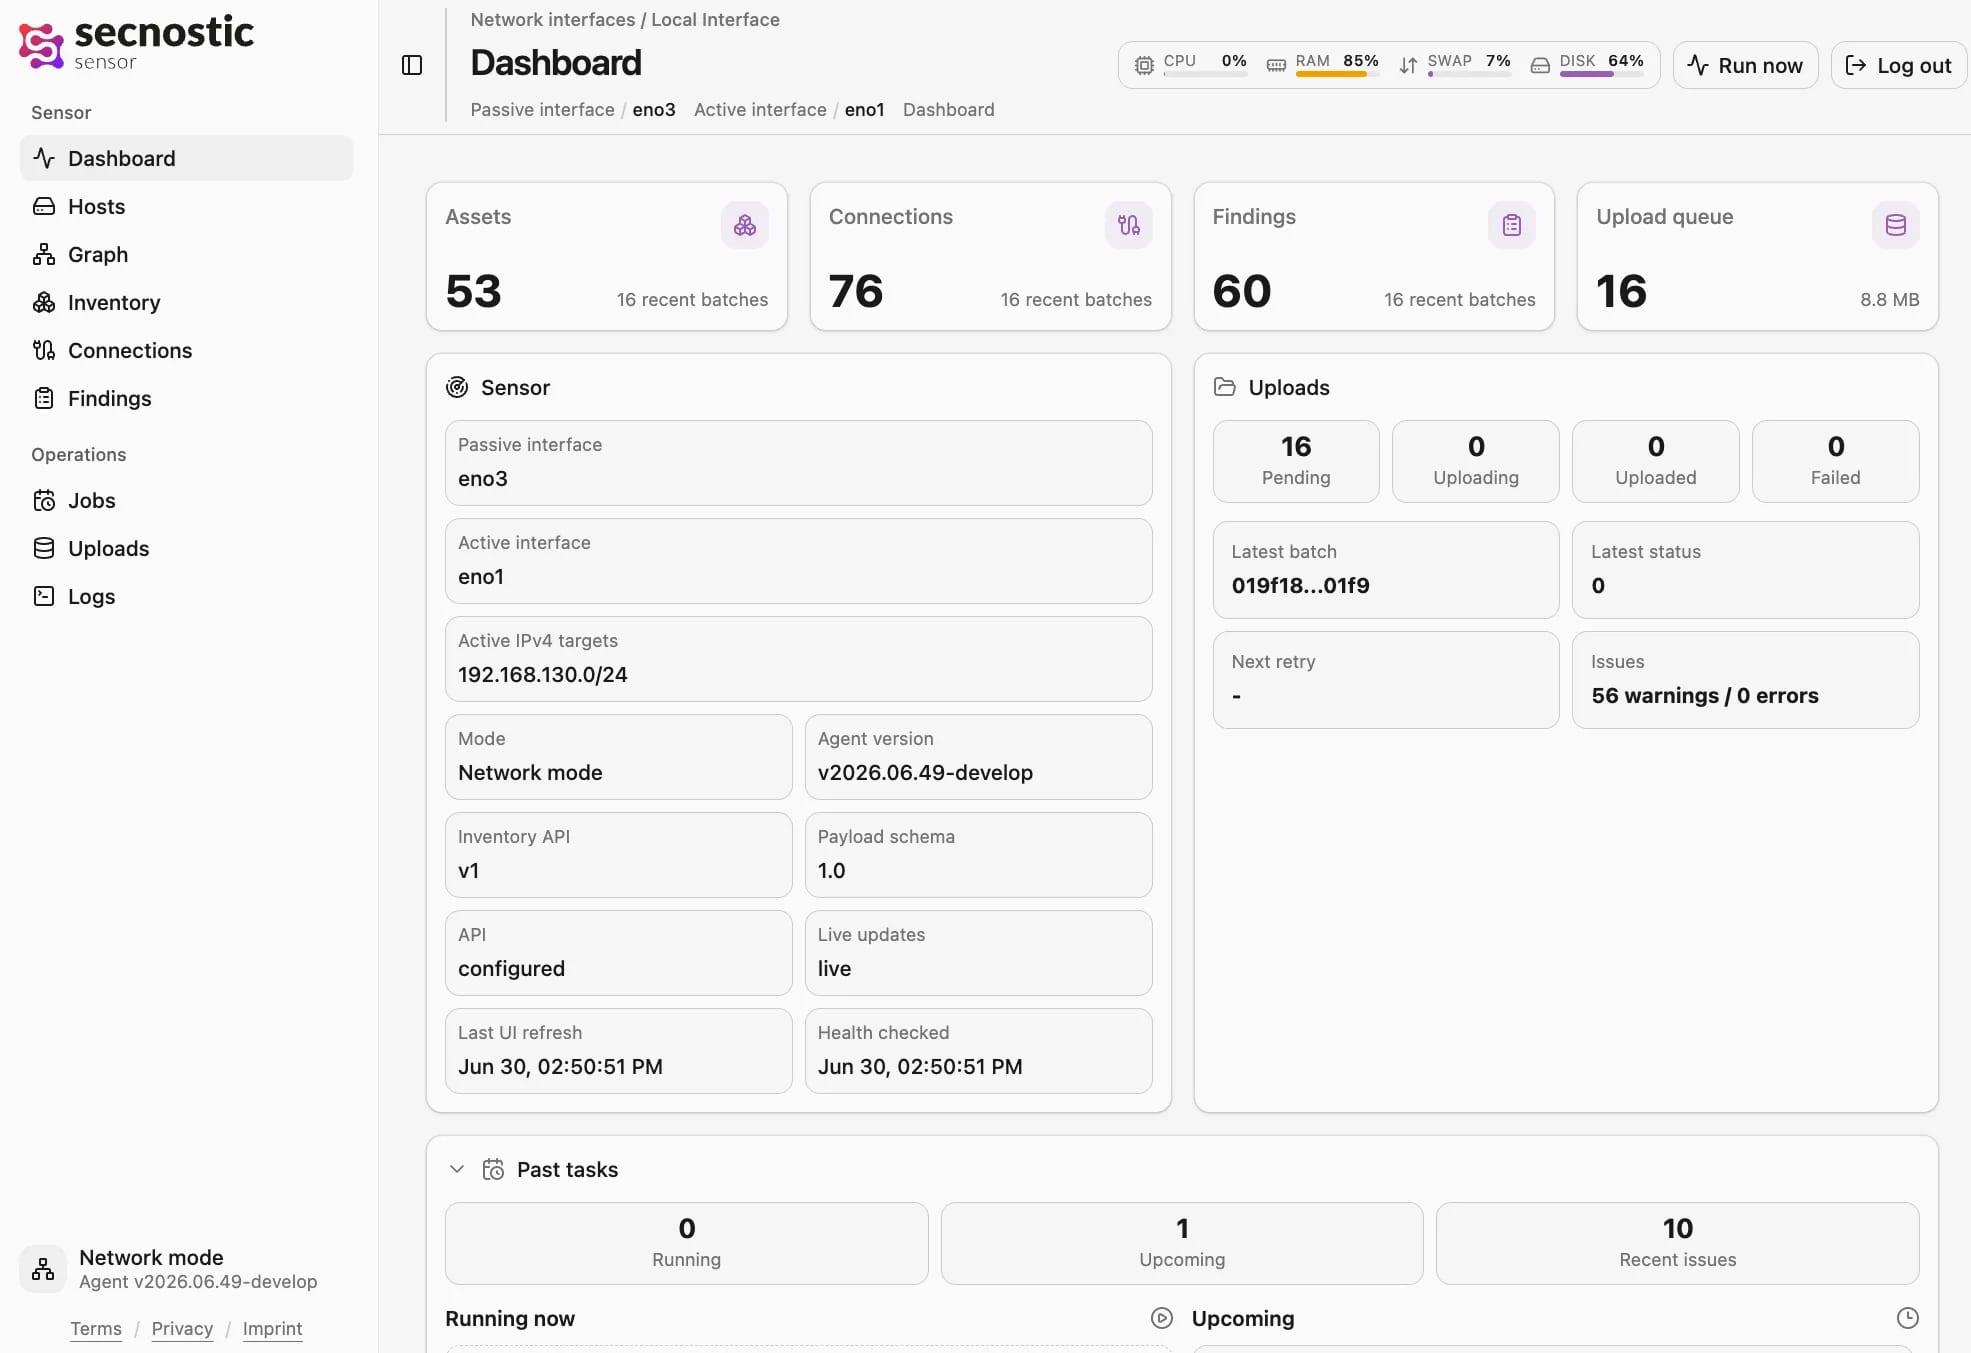
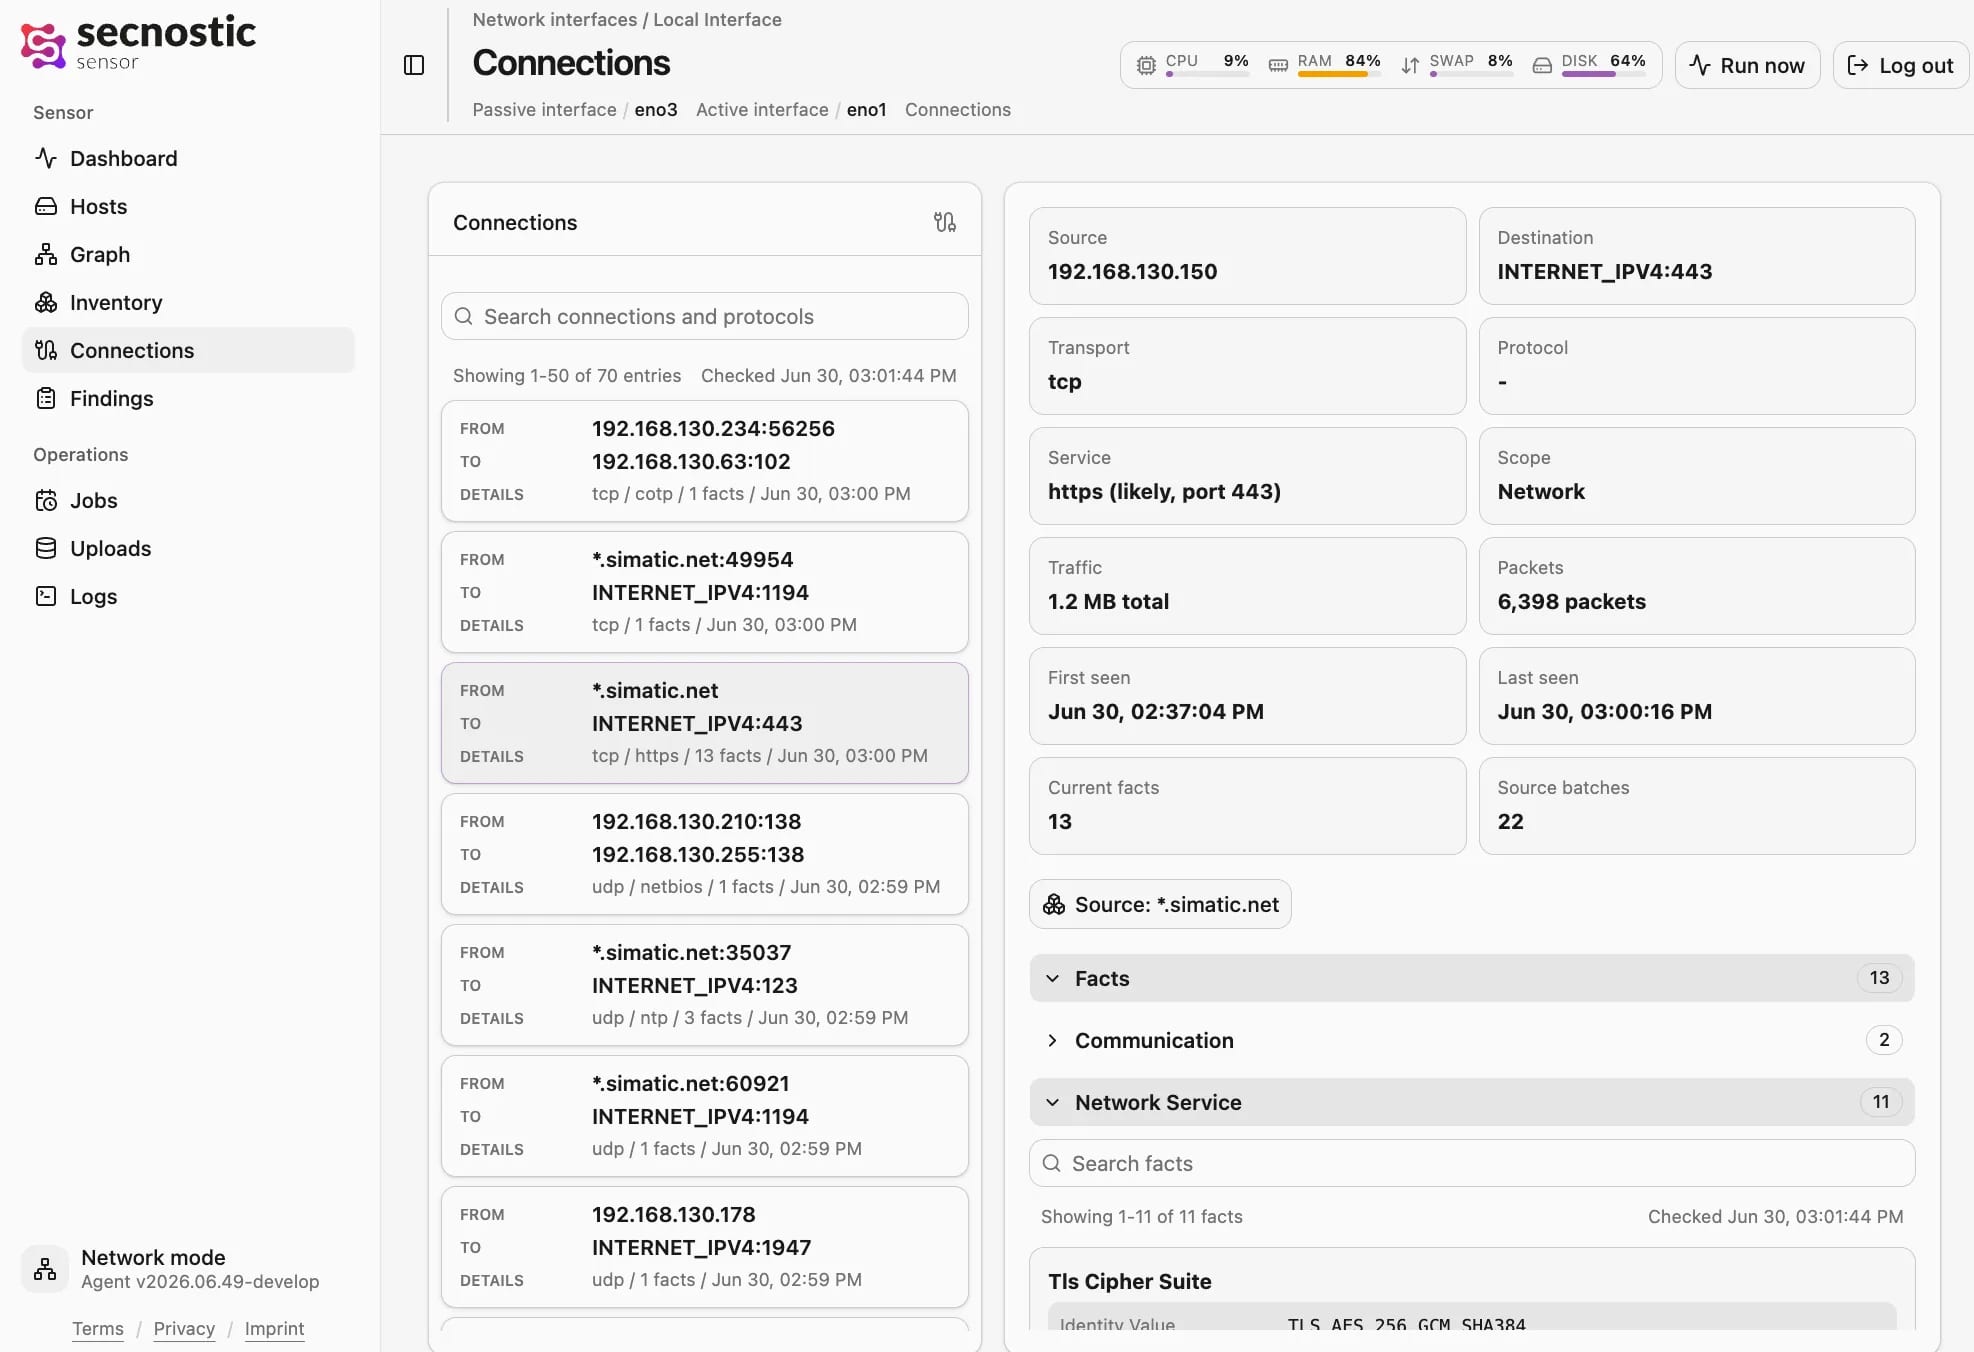
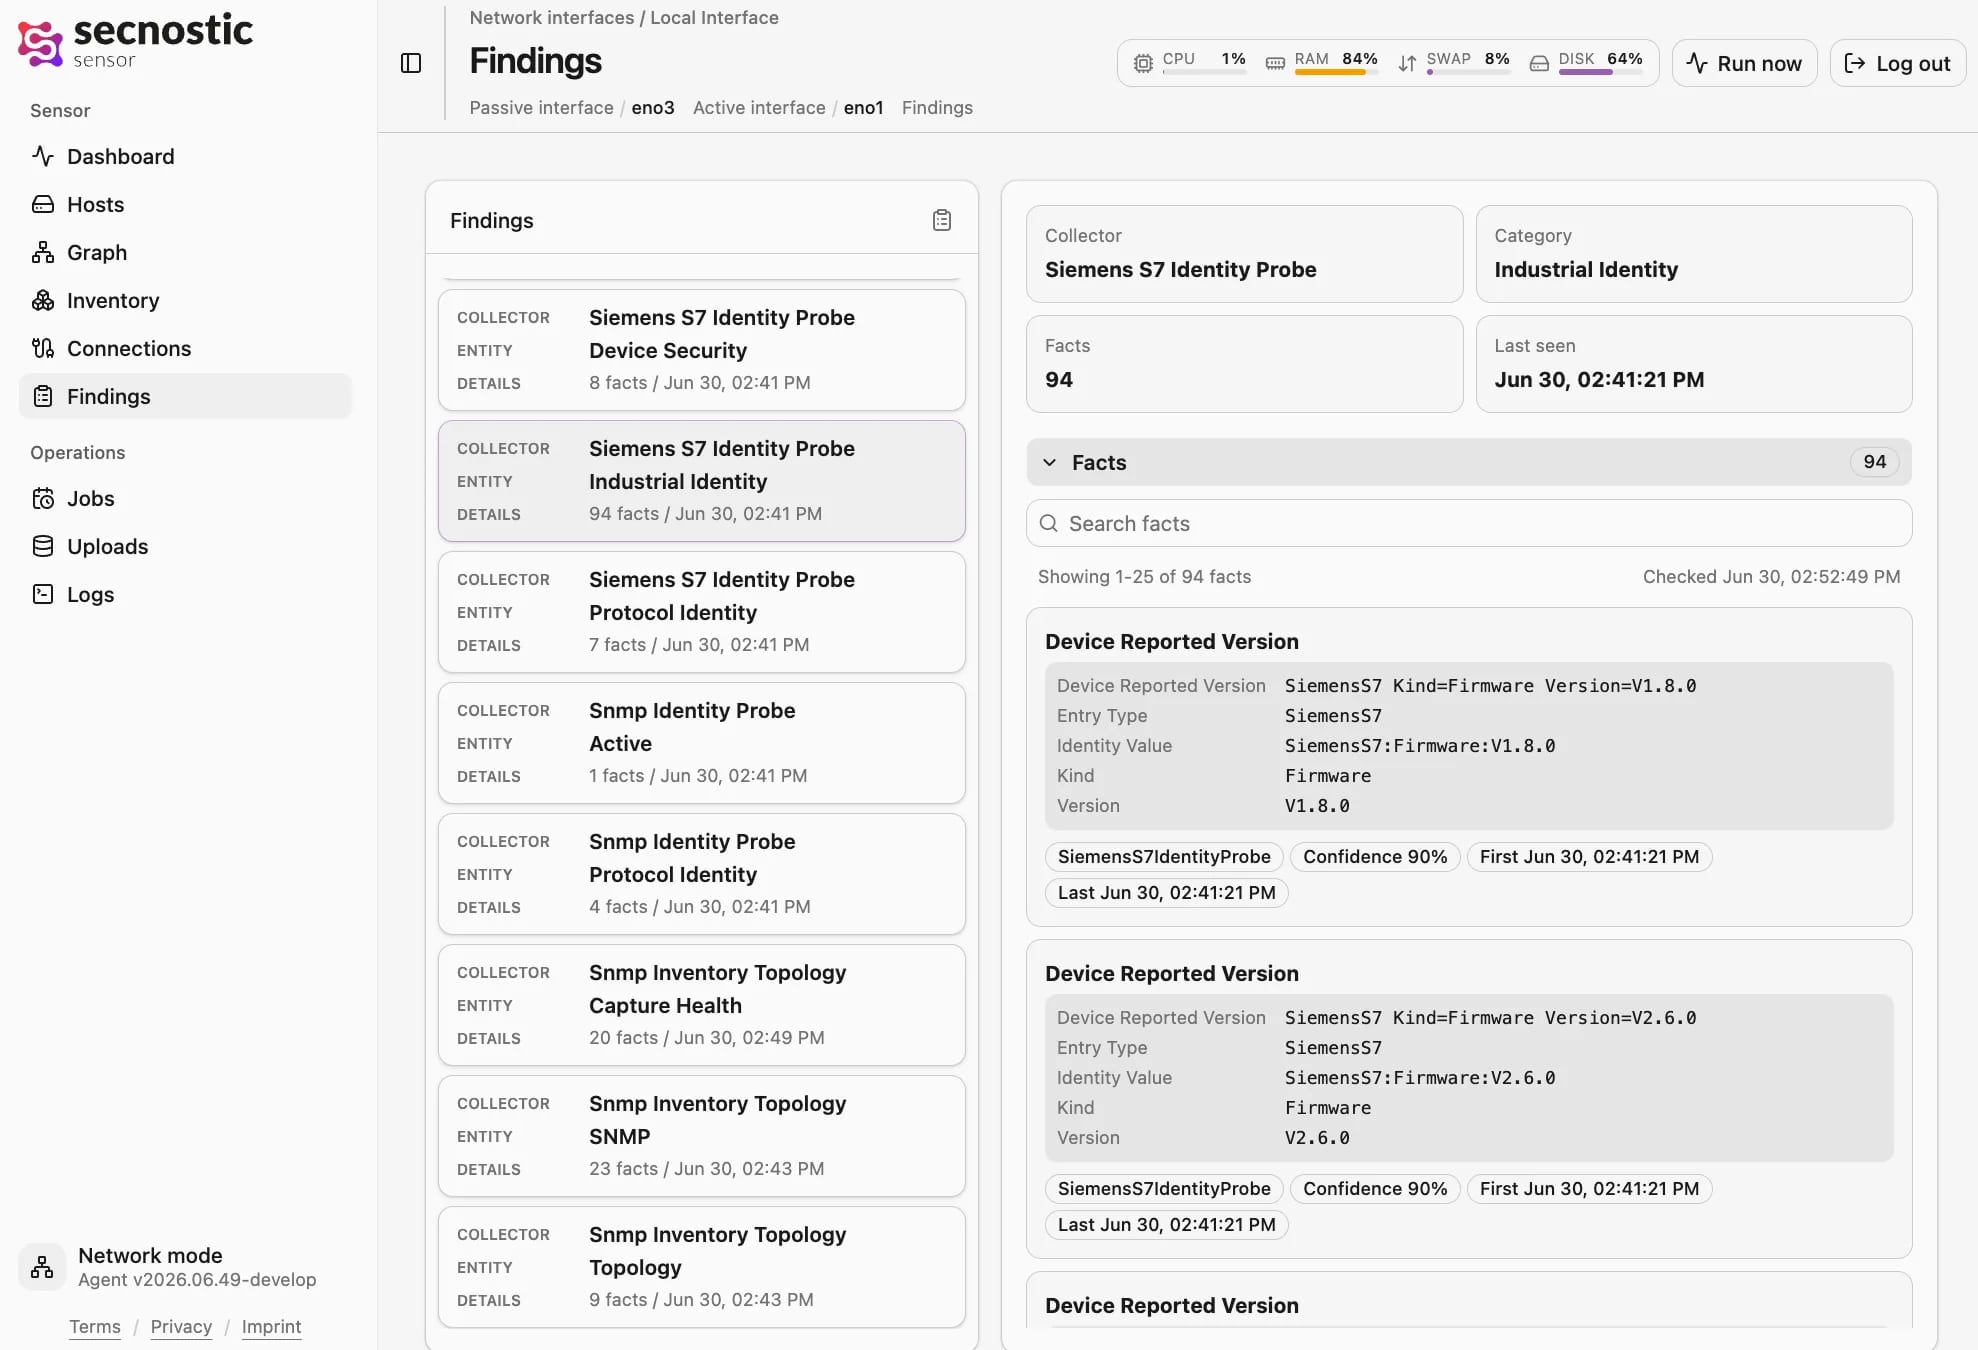
Dashboard: Assets, Verbindungen, Findings und Upload-Warteschlange auf einen Blick, dazu Identität, Version und Health des Sensors.
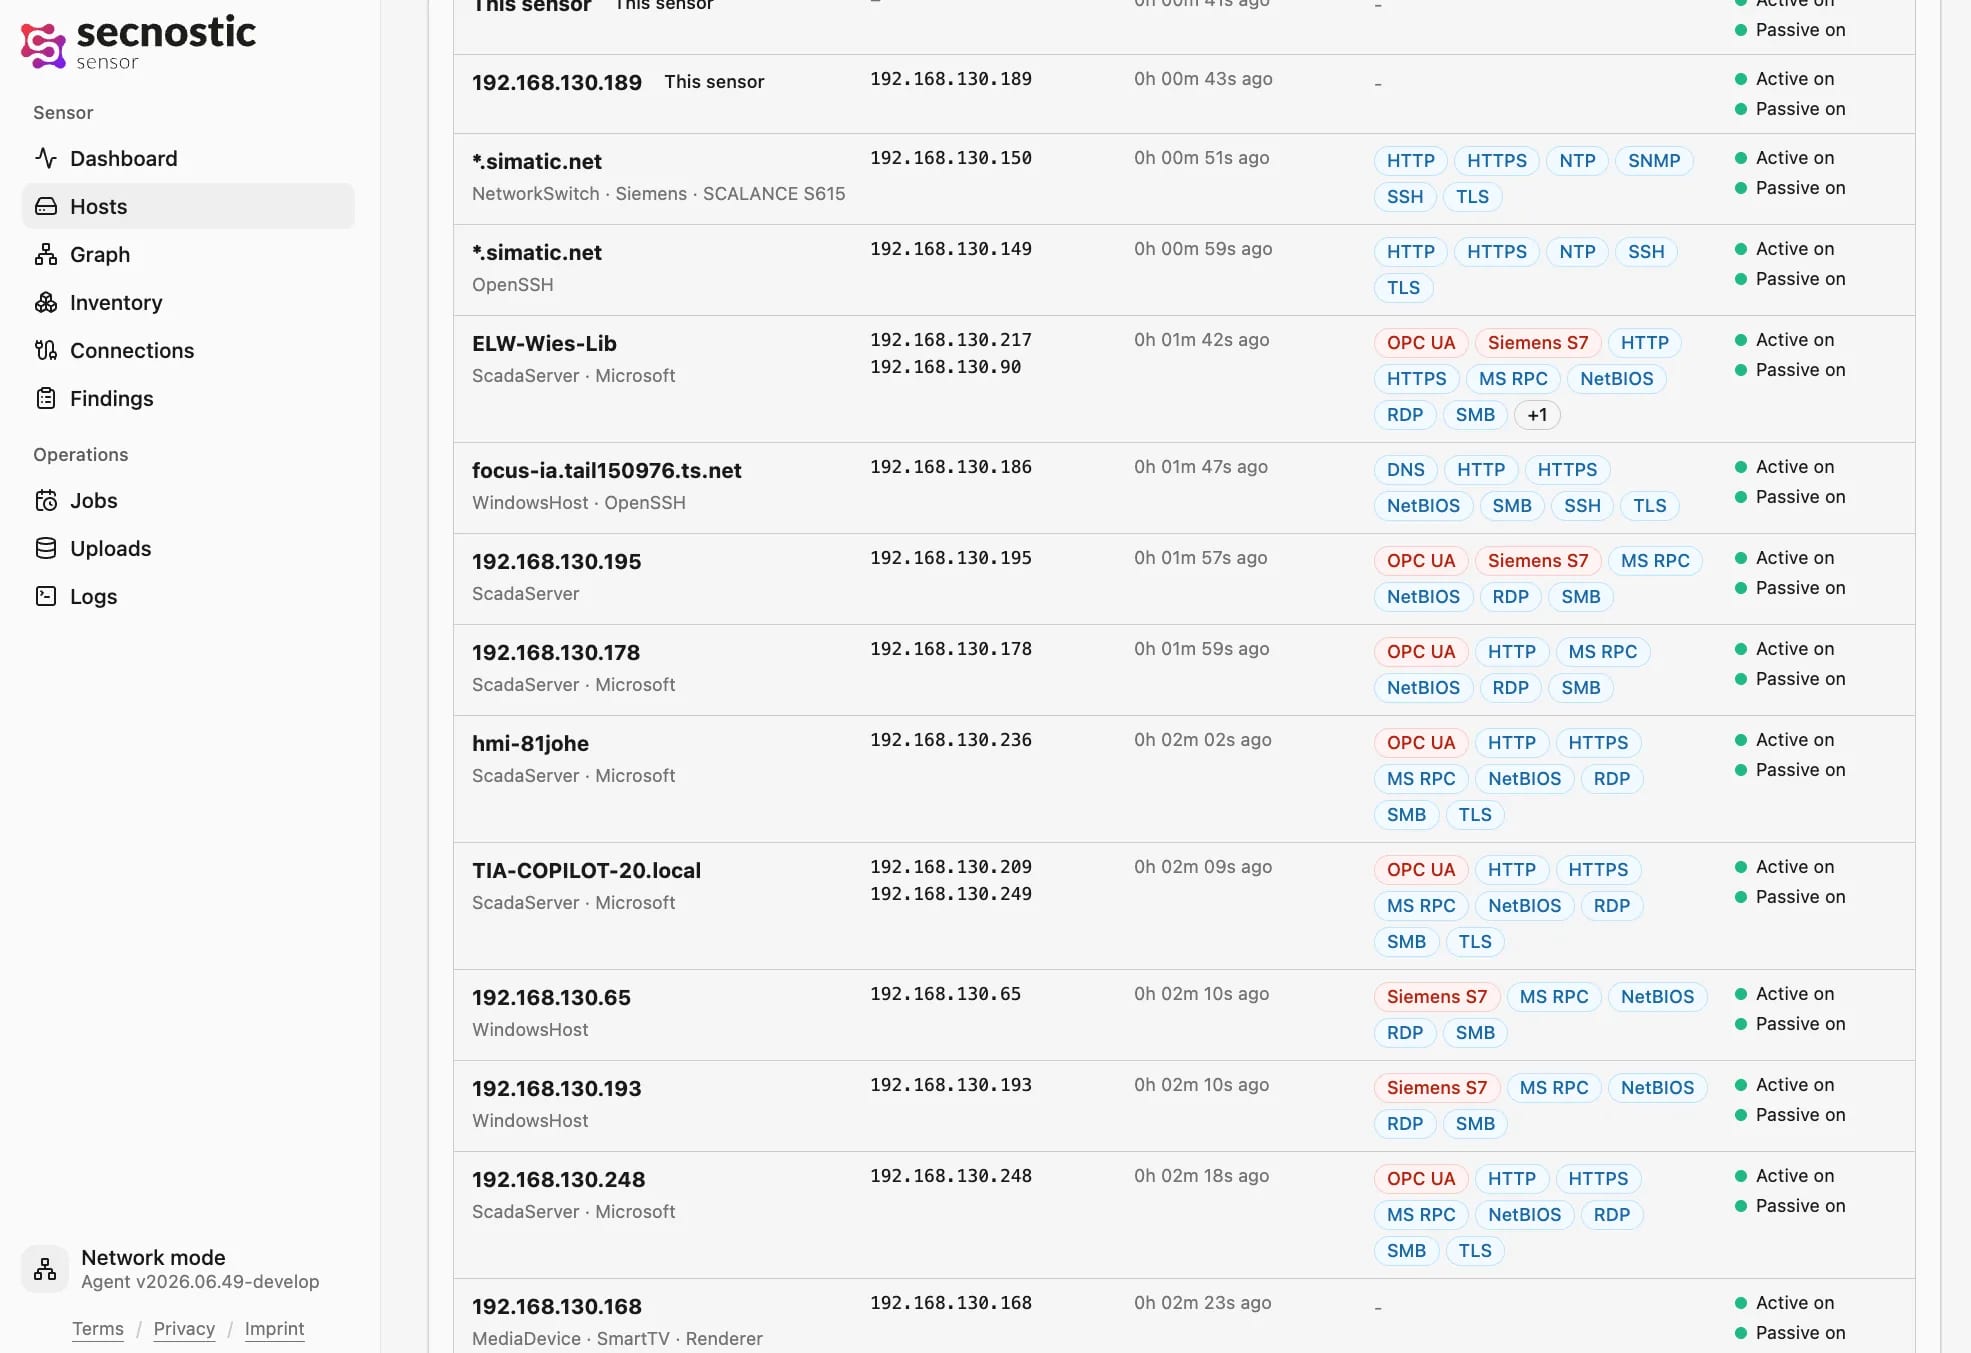
Hosts: jedes erkannte Asset mit IP, Hersteller, Protokollen und Quelle, aktiv oder passiv beobachtet.
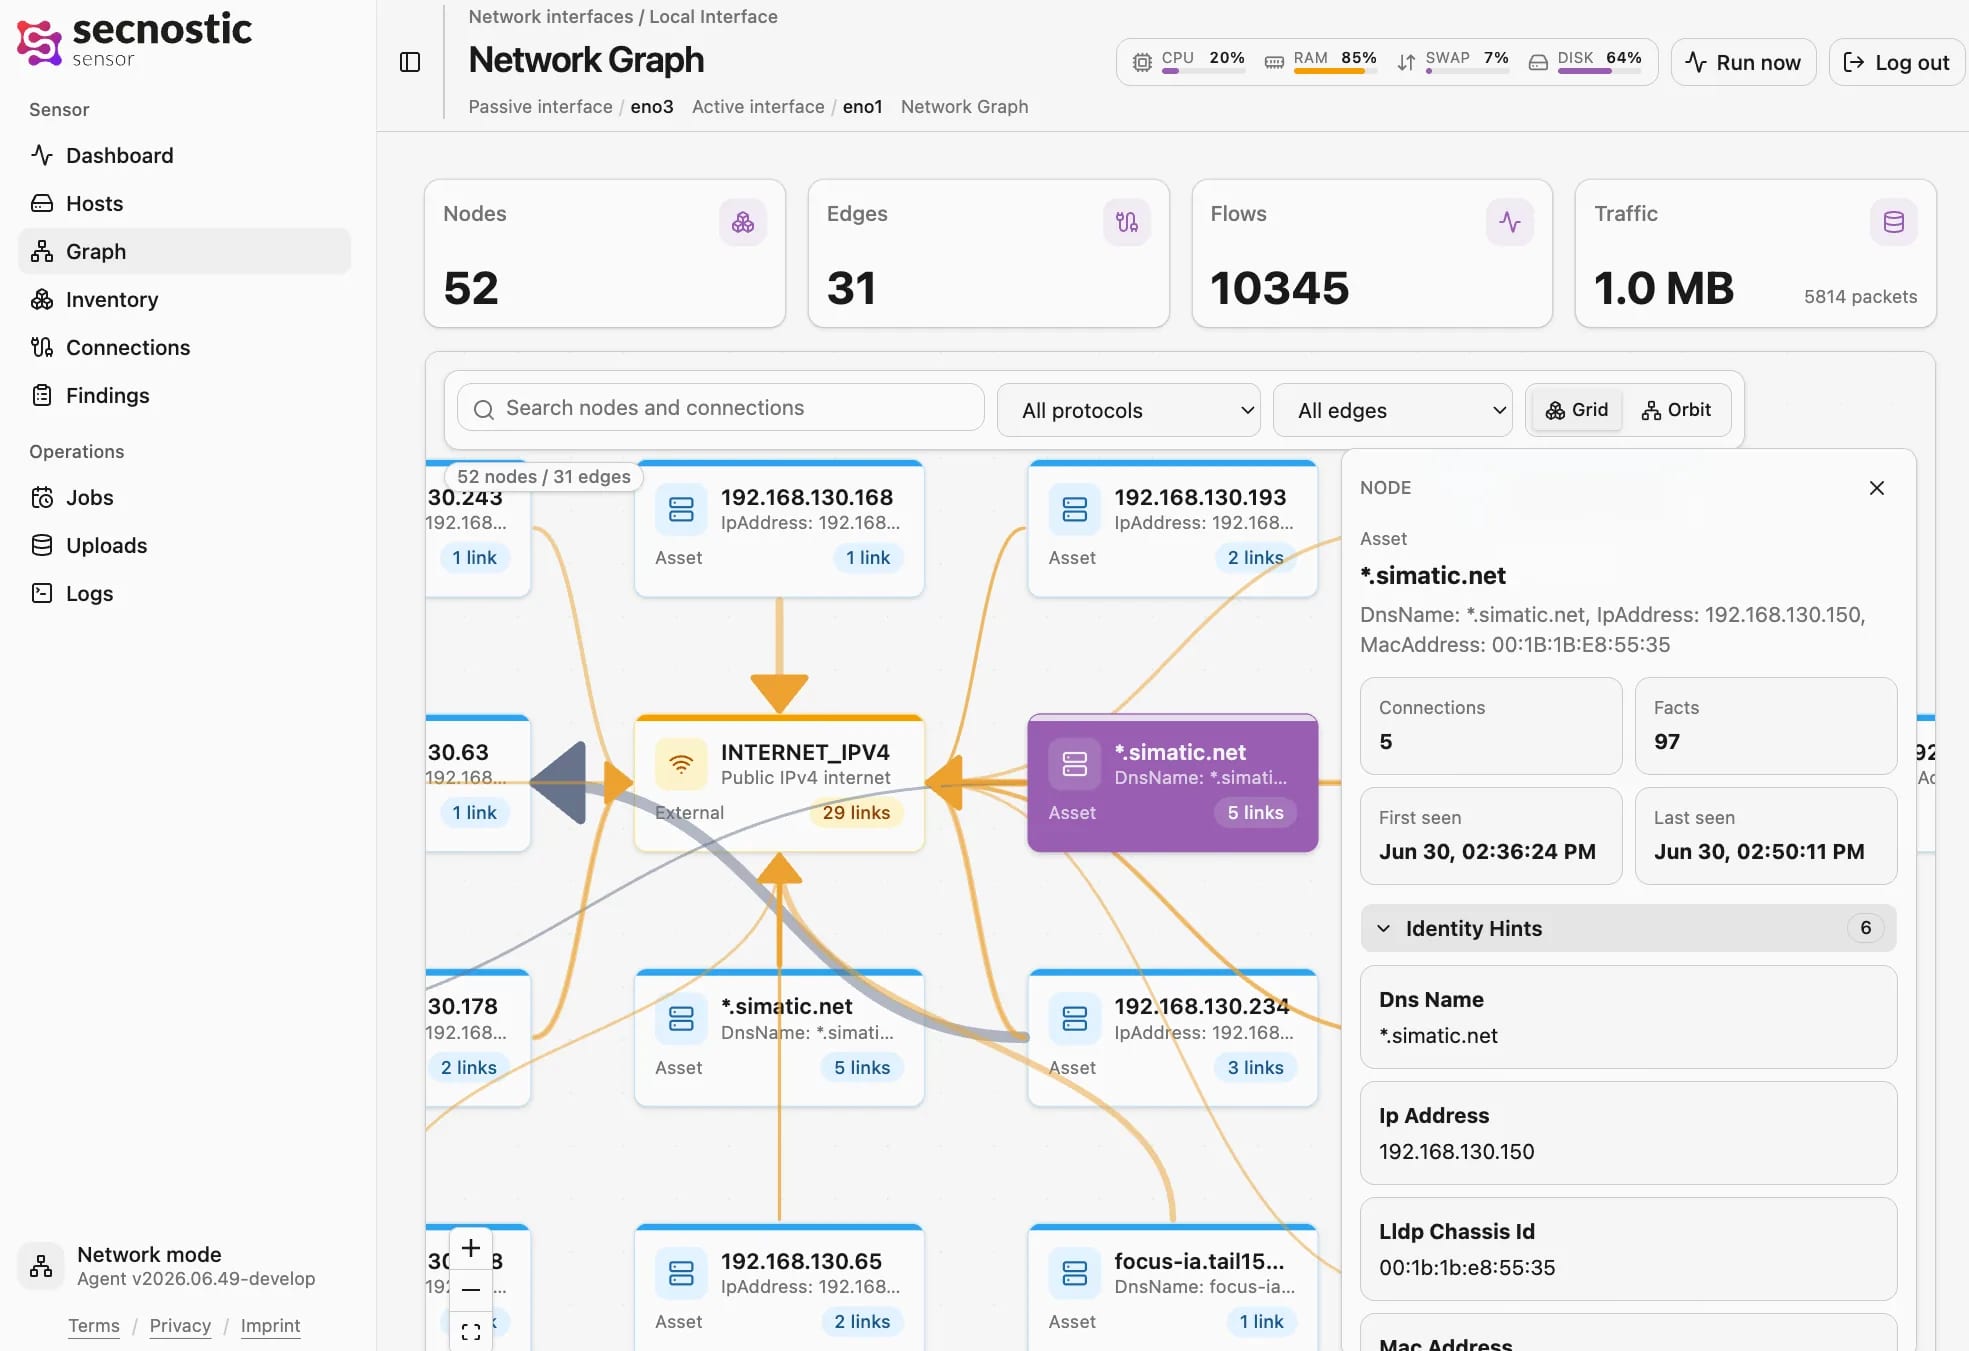
Netzwerk-Graph: wer mit wem spricht, mit Knoten, Kanten, Verkehr und Identitätshinweisen je Asset.
Verbindungen: jeder Kommunikationsweg mit Endpunkten, Protokoll, Volumen und Dienst, als Beleg statt Vermutung.
Findings: erkannte Geräte und Fakten, etwa eine Siemens-S7-Identität, mit Kategorie und gemeldeter Version.
Maschinen und Verbindungen einer Produktionslinie erfassen. Abhängigkeiten bei Störungen und Wartung leichter erkennen.
Anlagen, Netzwerke und Zuständigkeiten über mehrere Standorte zusammenführen. Abhängigkeiten für Betrieb und Wartung nachvollziehen.
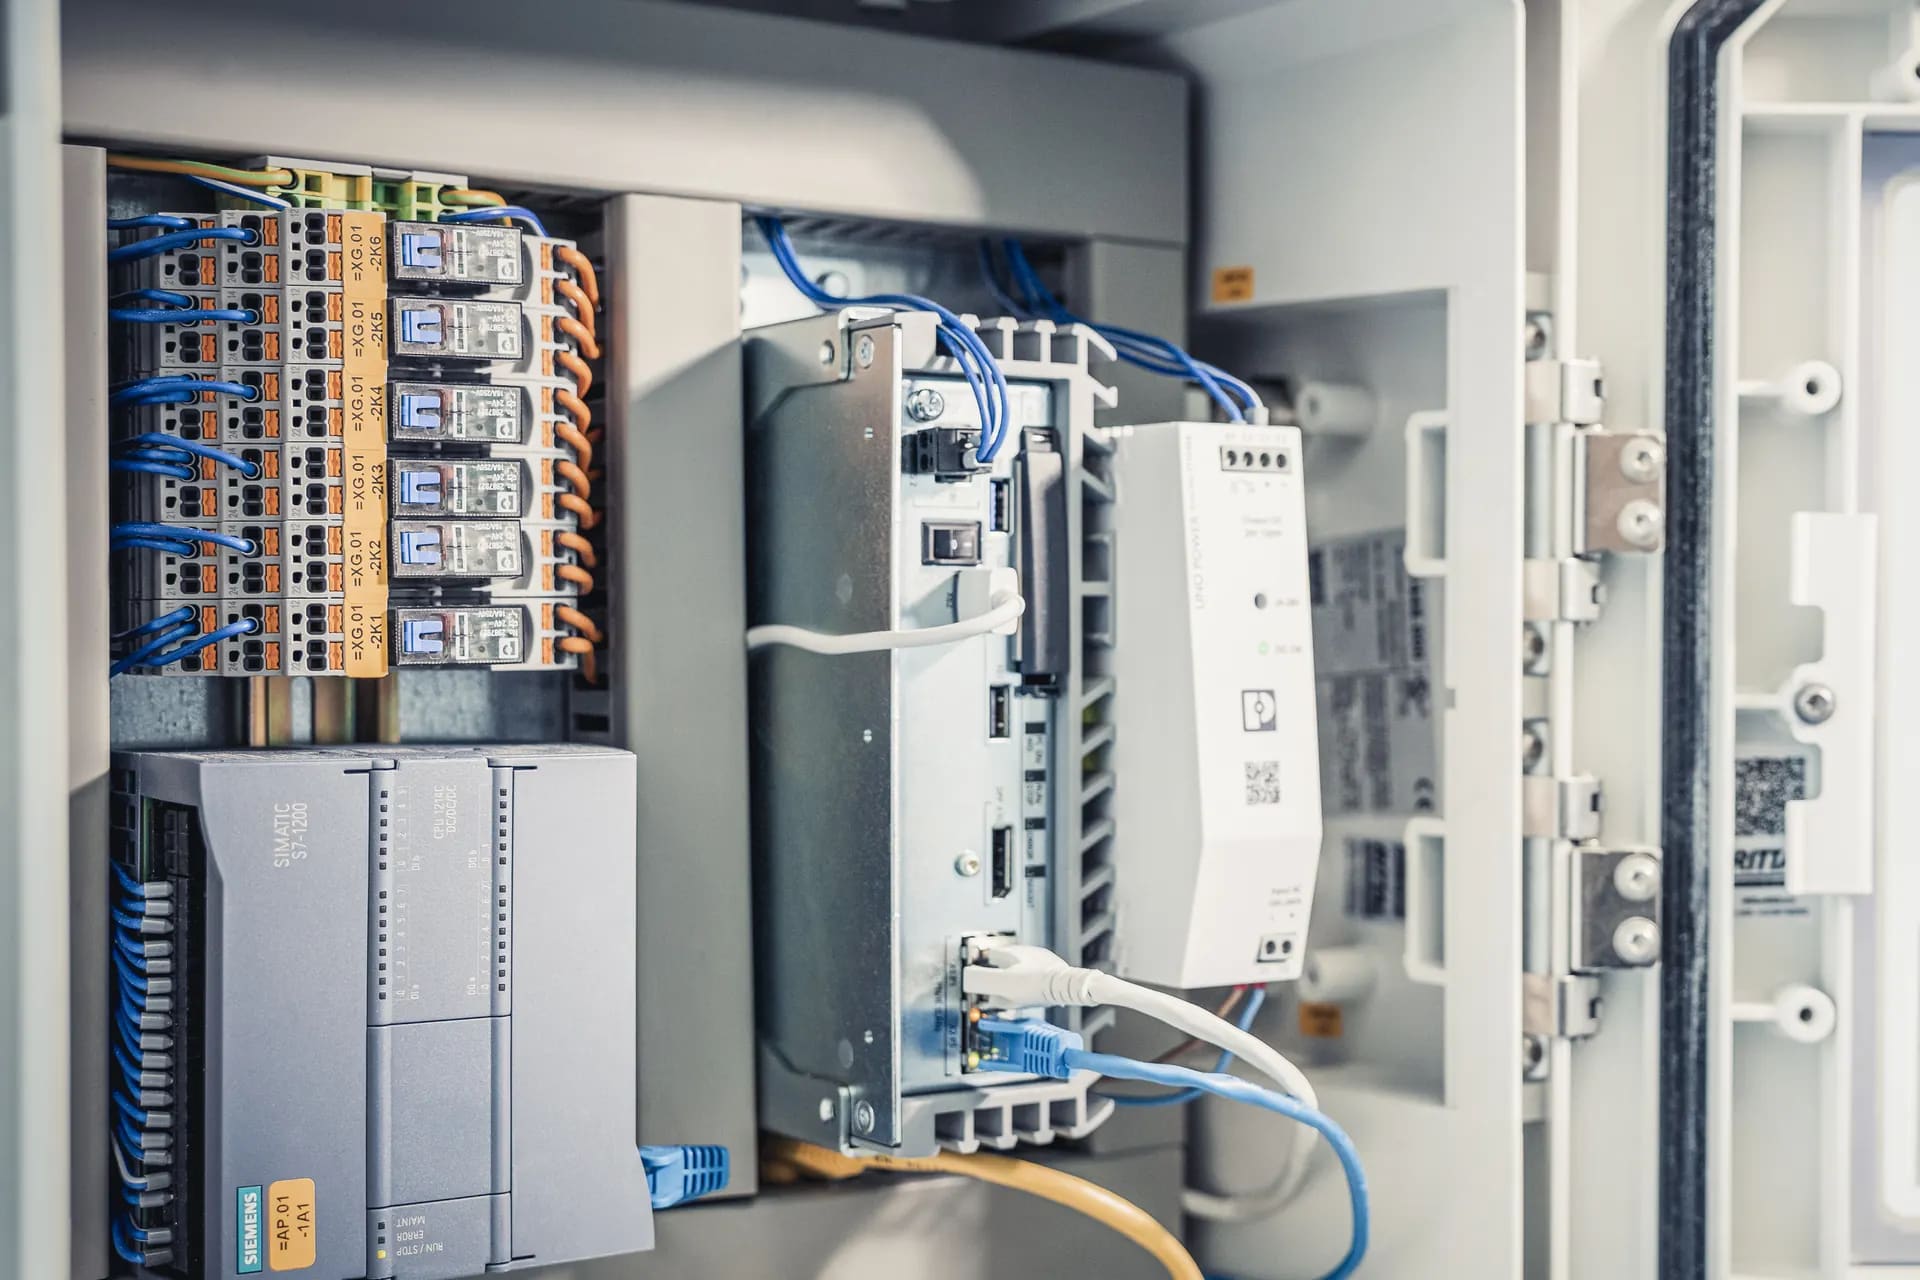
Technische Geräte im Gebäude und ihre Verbindungen erfassen. Zuständigkeiten und Fernzugänge zuordnen.
Computer, Server, Software und Cloud-Dienste zusammenführen. IT-Betrieb und Support arbeiten mit demselben Bestand.
Geräte, Risiken und Zuständigkeiten pro Kunde verwalten. Kundenbereiche getrennt halten und Informationen für den Support wiederfinden.
Komponenten und Softwarestände ausgelieferter Maschinen dokumentieren. Änderungen und betroffene Maschinen im Service wiederfinden.
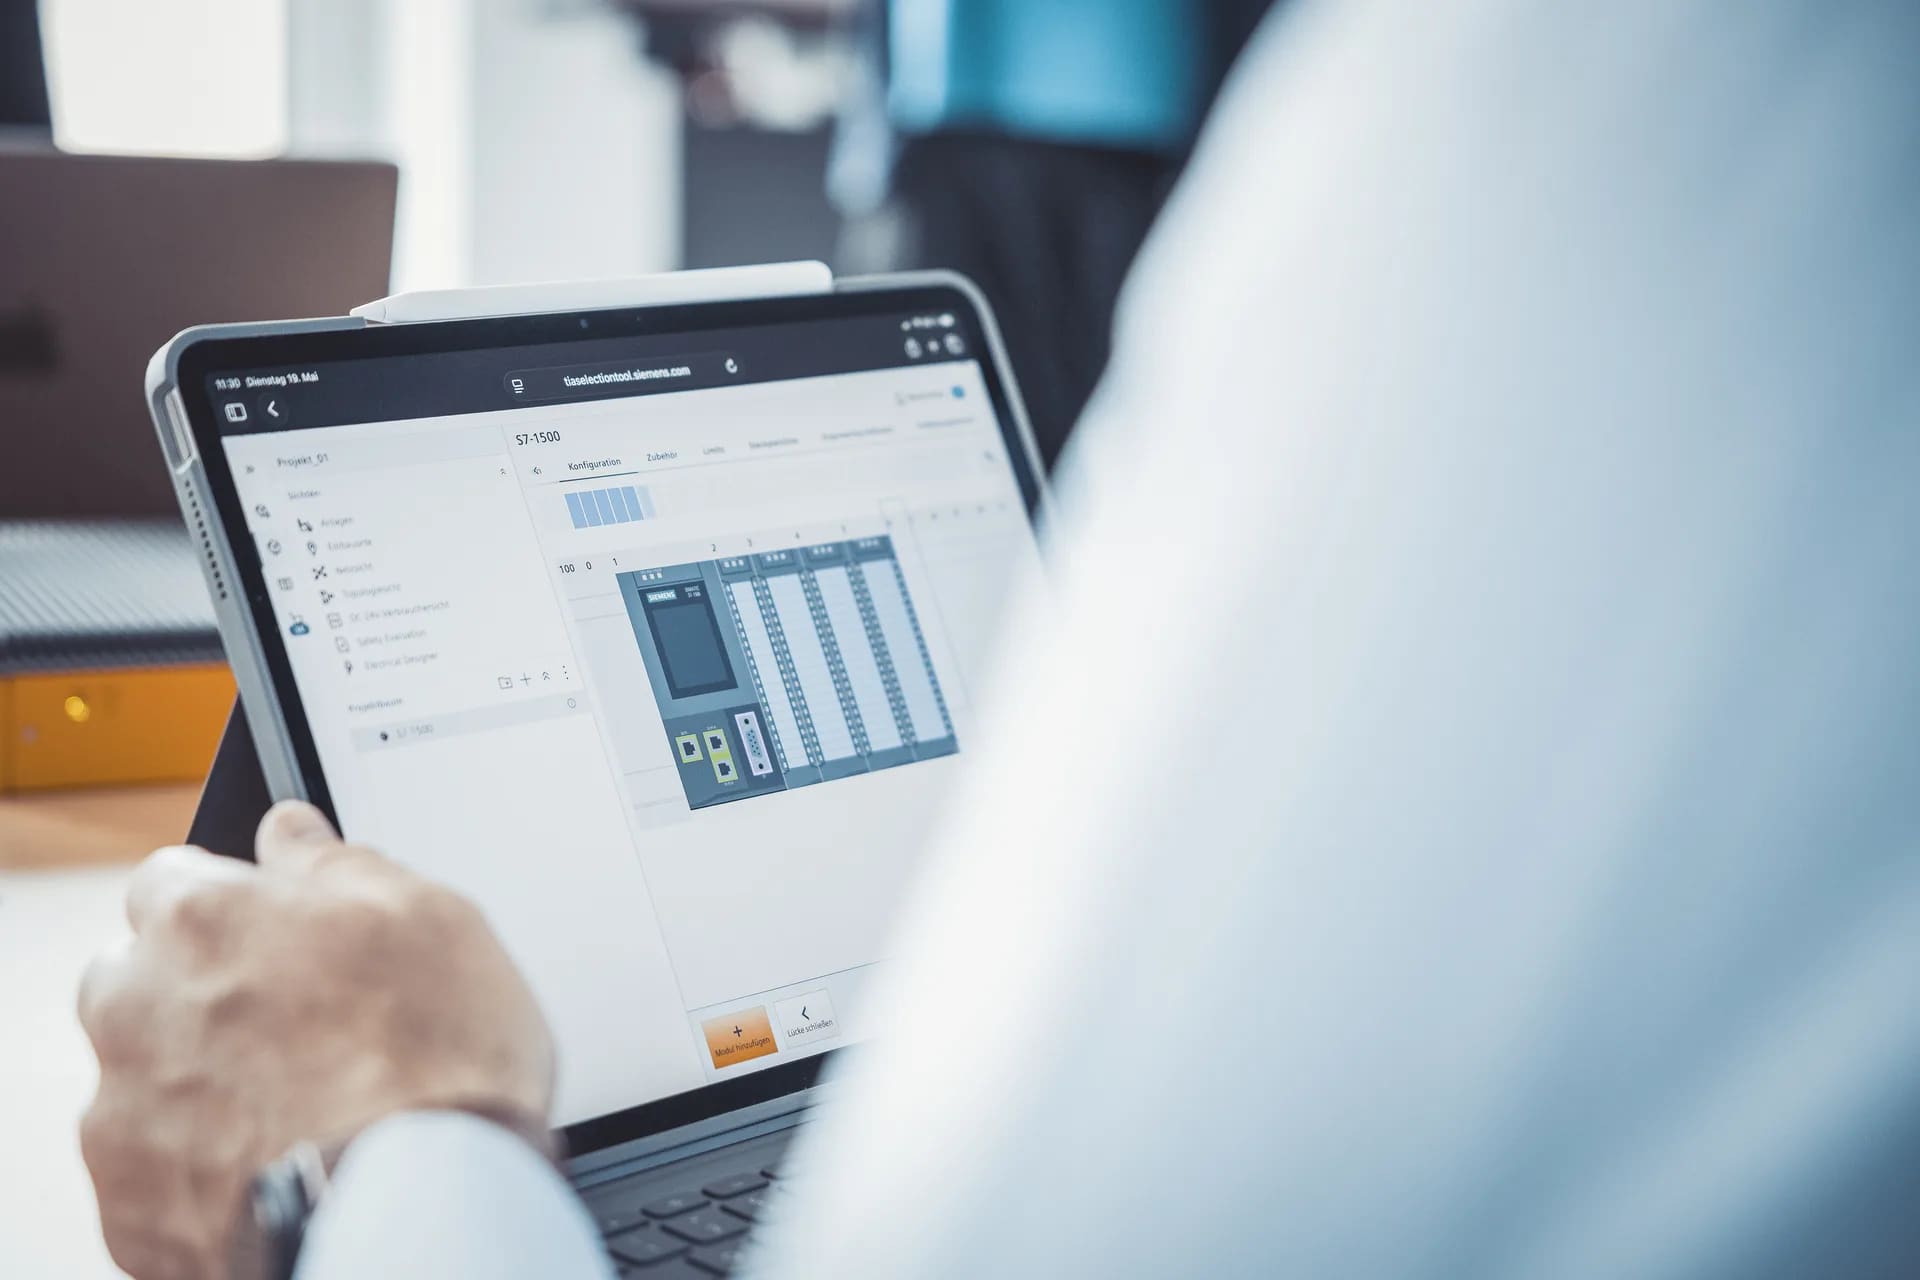
Die wichtigsten Fragen vor einem Sensor-Rollout.
sensor kann Zertifikatsinformationen aus freigegebenen TLS-Abfragen und geeigneten Netzwerkdaten erfassen, etwa Aussteller und Fingerabdruck. Welche Angaben verfügbar sind, hängt vom Erfassungsweg ab. Die mTLS-Verbindung zu Fleet authentifiziert die Transportpartner; sie zertifiziert weder ein erfasstes Gerät noch das Produkt.
Nein. Der Sensor ist eine reine Erfassungssonde. Passive Netzsicht sendet kein Paket, und jede aktive oder OTOT umfasst Hardware und Software, die physische Geräte, Anlagen, Prozesse oder Infrastrukturen überwacht und steuert.-Sonde liest ausschließlich, ist opt-in und läuft nur gegen eine ausdrückliche Erlaubt-Liste. Sogar passiv beobachtete Schreibzugriffe anderer Systeme meldet er als Sicherheitsfakt.
Schonendes Sondieren ist Aufgabe des Sensors. Die Produktionsvorgabe ist Plan-Only, der Zielplaner ist fail-closed, die Nebenläufigkeit lässt sich auf einen Host begrenzen und jede Protokollfamilie wird einzeln freigegeben. Das mitgelieferte Laborprofil muss vor dem ersten Einsatz in einem echten Netz durch die sichere Vorgabe ersetzt werden.
Beobachtungen werden zuerst lokal gespeichert. Ist der eingerichtete Fleet Manager vorübergehend nicht erreichbar, erfasst sensor im freigegebenen Umfang weiter und überträgt ausstehende Änderungen nach Wiederherstellung der Verbindung. sensor baut die mTLS-Verbindung selbst auf. Die Übergabe von sensor-Daten an inventory braucht eine eingerichtete Integration.
Beobachtungen können Hosts, Benutzer, Dienste, Zertifikate und Kommunikationswege zeigen, daher gelten sie als sensibel. Die Normalisierung ist datensparsam: Benutzernamen, Prinzipale und Geheimnisse werden gehasht statt gespeichert, rohe DNS- und OTOT umfasst Hardware und Software, die physische Geräte, Anlagen, Prozesse oder Infrastrukturen überwacht und steuert.-Inhalte verworfen und Roh-Belege sind standardmäßig deaktiviert. Die lokale Diagnose ist nur lesend und nur über Loopback erreichbar.
Wir klären gemeinsam, welche Quellen risikoarm genutzt werden können und welche Beobachtungen für Inventar, Betrieb und Security zuerst zählen.