IT-Dienstleister
Geräte, Risiken und Zuständigkeiten pro Kunde verwalten. Kundenbereiche getrennt halten und Informationen für den Support wiederfinden.
secnostic® platform regelt Mandanten, Identitäten, Rollen, Zugriffe und Onboarding an einer Stelle, damit nicht jede App eigene Insellösungen entwickelt.
Anmeldung, Mandantentrennung und Rechte entwickelt keine App mehr selbst. Das macht den Betrieb mehrerer Anwendungen einfach skalierbar und prüfbar.
Jede App braucht Login, Mandanten, Rollen und Zugriffe. Löst das jede App für sich, vervielfacht sich der Aufwand, und Fehler schleichen sich ein. secnostic® platform übernimmt diese Basis einmal für alle: Mandanten samt eigener Anmeldung, registrierte Apps, Rechte und Pakete je Kunde. Neue Kunden onboarden Sie an einer Stelle, steuern, wer was sieht, und behalten den Überblick, auch wenn das Portfolio wächst.
secnostic® platform ist die gemeinsame Steuerungsebene hinter den secnostic® Apps. Eine Anfrage von inventory, focusAlert oder einer weiteren App durchläuft die Plattform Schicht für Schicht: Identität, Mandant, Zugriff, EntitlementsEin Entitlement legt fest, welchen Leistungsumfang ein Mandant in einer Anwendung erhält, etwa eine Paketstufe, ein Limit oder ein freigeschaltetes Feature. und schließlich die App selbst. Keine App muss Anmeldung, Mandantentrennung, Rechte und Pakete erneut aufbauen.
Zwei Mechanismen tragen die Plattform: ein Grant-Resolver, der jede Anfrage entscheidet, und die Mandantentrennung, die alles im Kontext genau eines Mandanten hält.
Ein Softwareanbieter nimmt einen neuen Kunden als isolierten Mandanten auf und schaltet zwei Apps in der Produktionsumgebung frei.
Ein Kunde leitet alle Anmeldungen über sein eigenes Microsoft Entra IDMicrosoft Entra ID ist ein cloudbasierter Identitäts- und Zugriffsverwaltungsdienst für Benutzer, Geräte, Anwendungen und Ressourcen. statt über lokale Konten.
Ein Produktmanager hebt die Paketstufe eines Kunden an und prüft die Nutzung gegen das neue Limit.
Ein rollenbasierter Grant-Resolver entscheidet, was jeder Benutzer, jede App und jedes Token darf. Eine Sync-Engine übernimmt die von jeder App deklarierten Berechtigungen, EntitlementsEin Entitlement legt fest, welchen Leistungsumfang ein Mandant in einer Anwendung erhält, etwa eine Paketstufe, ein Limit oder ein freigeschaltetes Feature. und Metriken. Zusammen steuern sie Zugriff und Konfiguration je Mandant bei jeder Anfrage.
Zugriffsentscheidungen und Entitlement-Werte stehen über eine REST-API mit Abfrage-Syntax bereit. Governance und Provisionierung lassen sich so automatisieren.
Jeder Kunde ist ein isolierter Mandant mit eigenen Benutzern, Rollen, Rechten, Anmeldeanbietern und EntitlementEin Entitlement legt fest, welchen Leistungsumfang ein Mandant in einer Anwendung erhält, etwa eine Paketstufe, ein Limit oder ein freigeschaltetes Feature.-Werten. Alles wird nur im Kontext dieses Mandanten ausgewertet.
Benutzer, Rollen, Rechte, Anmeldeanbieter, App-Sichtbarkeit und Entitlement-WerteEin Entitlement legt fest, welchen Leistungsumfang ein Mandant in einer Anwendung erhält, etwa eine Paketstufe, ein Limit oder ein freigeschaltetes Feature. gelten nur im jeweiligen Mandanten. Ein Grant in Mandant A wirkt nie in Mandant B.
Betreiber verschicken einmalige, ablaufende Einladungen. Ein Mandant startet als Entwurf und wird aktiv. Entzieht ein Betreiber den Zugriff wieder, endet er sofort im gesamten Mandanten, weil jede Vergabe an den Mandanten gebunden ist.
Jeder Mandant richtet eigene OAuthOAuth ist ein Autorisierungsstandard, mit dem eine Anwendung Zugriff auf Ressourcen erhalten kann, ohne Benutzerkennwörter an die Anwendung weiterzugeben.-2.0-Anbieter ein, etwa Microsoft Entra IDMicrosoft Entra ID ist ein cloudbasierter Identitäts- und Zugriffsverwaltungsdienst für Benutzer, Geräte, Anwendungen und Ressourcen.. Benutzer können mehreren Mandanten angehören und den Kontext wechseln.
Der Zugriff wird je Umgebung vergeben. Ein Mandant darf etwa die Produktion einer App nutzen, die Testumgebung aber nicht, einzeln schaltbar oder als Sammelfreigabe.
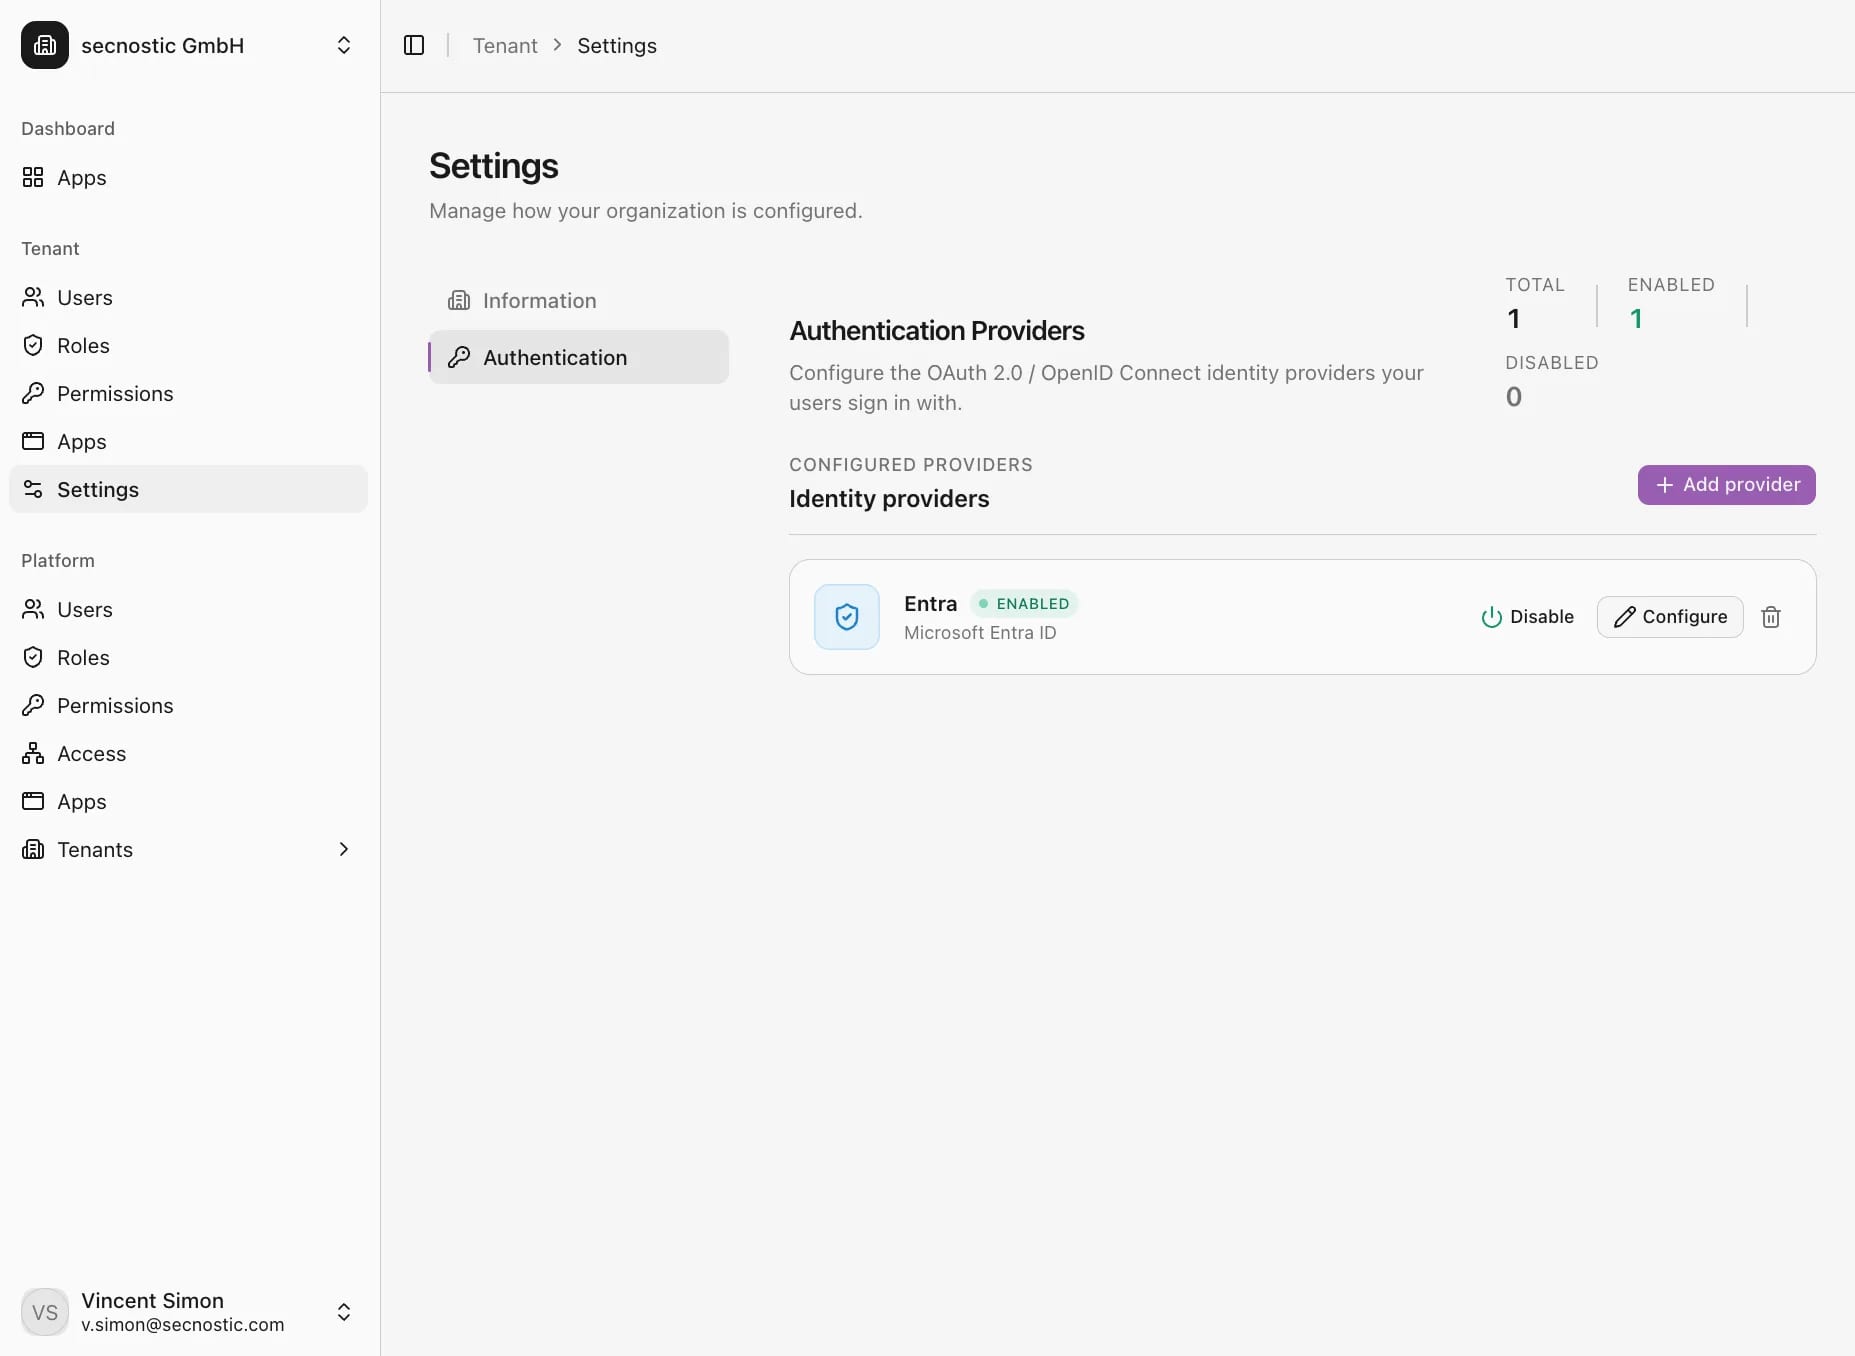
Berechtigungen, Rollen, Zuweisungen und Anmeldung sind nach Aufgabe getrennt und teilen dasselbe Mandantenmodell.
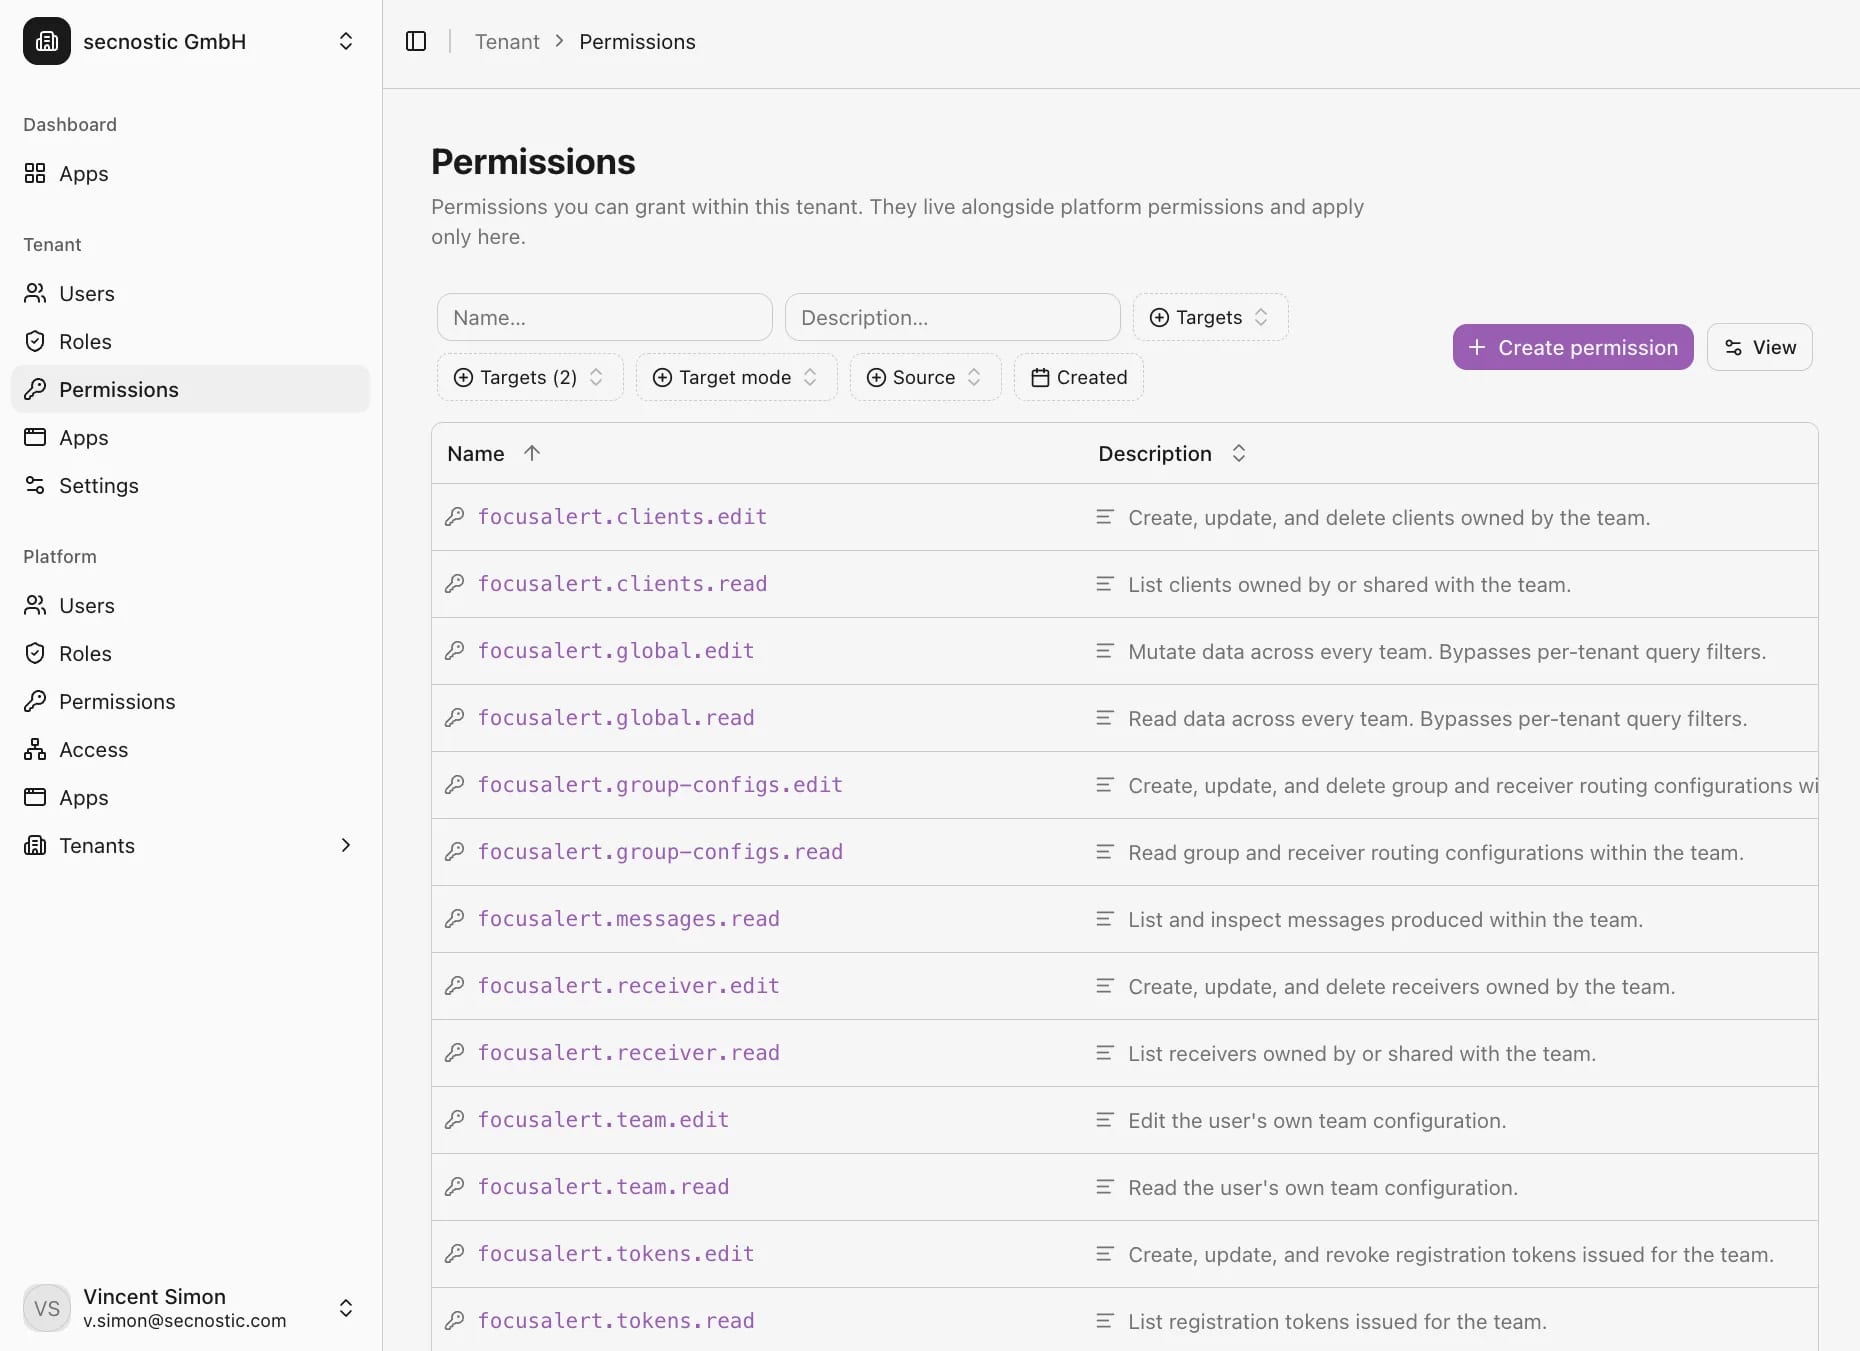
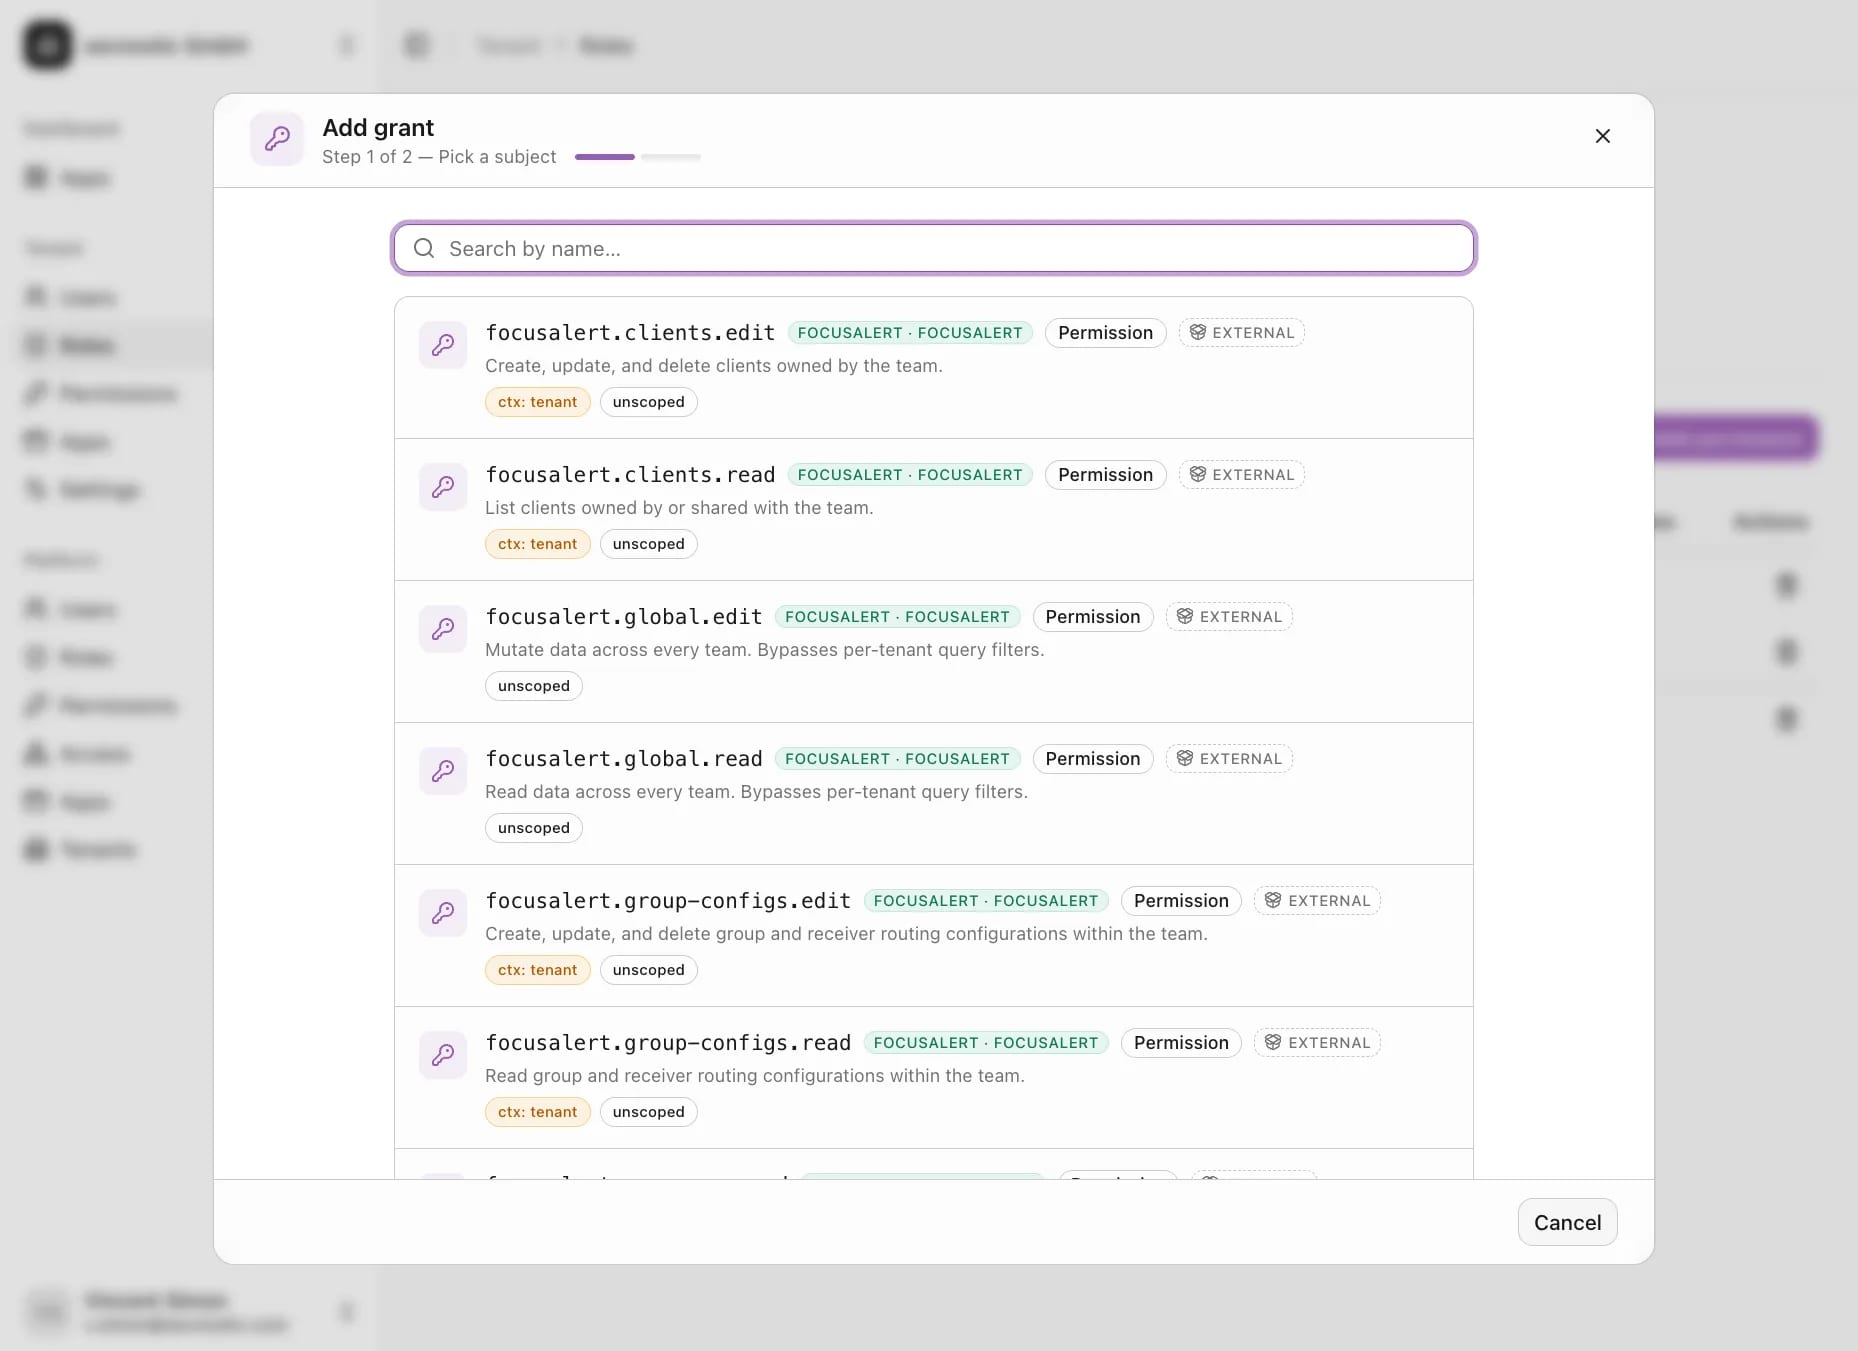
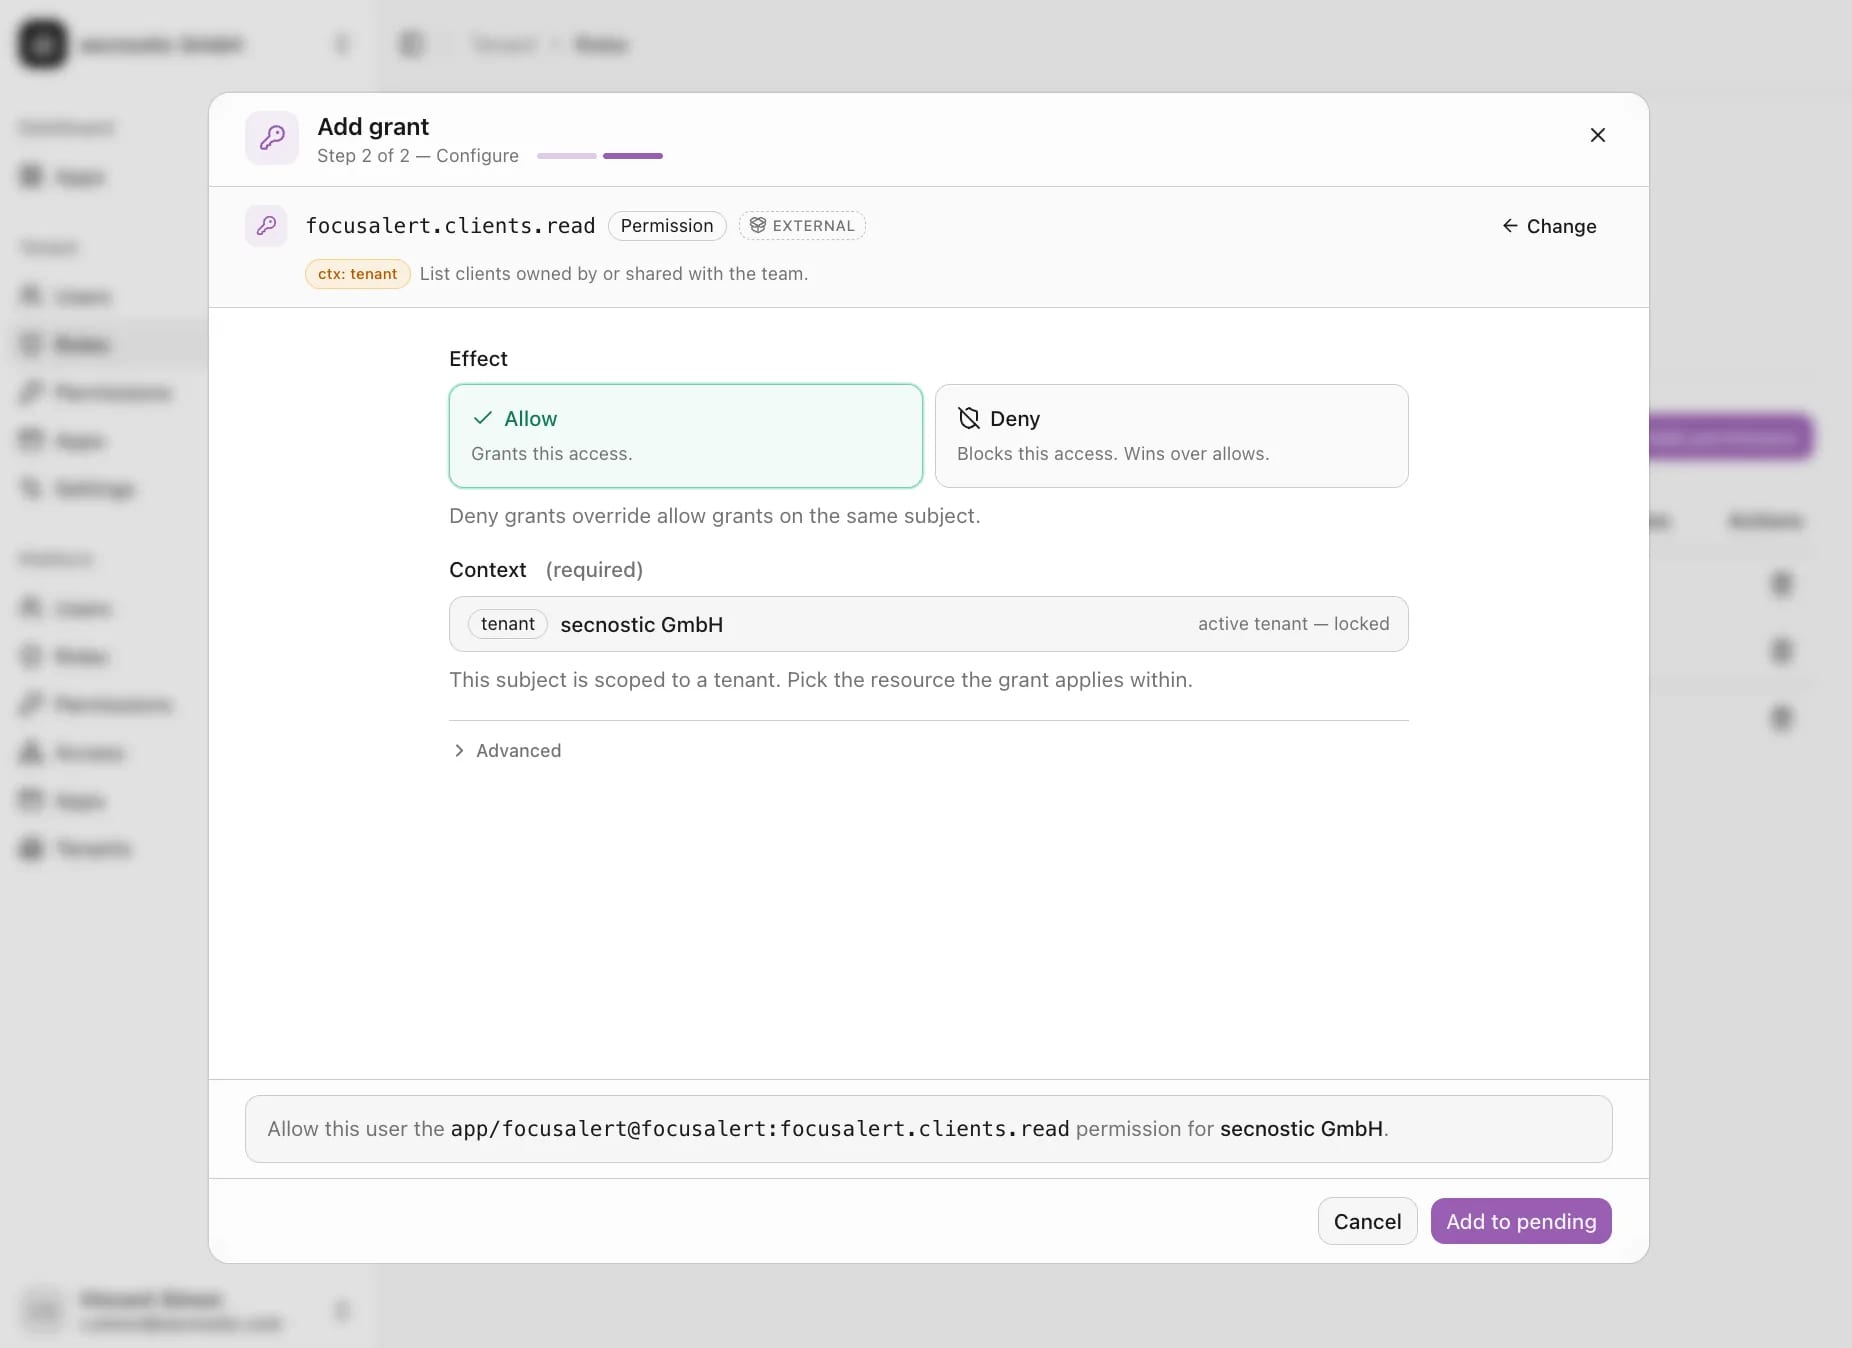
Berechtigungen: die granularen Rechte, die innerhalb eines Mandanten vergeben werden können.
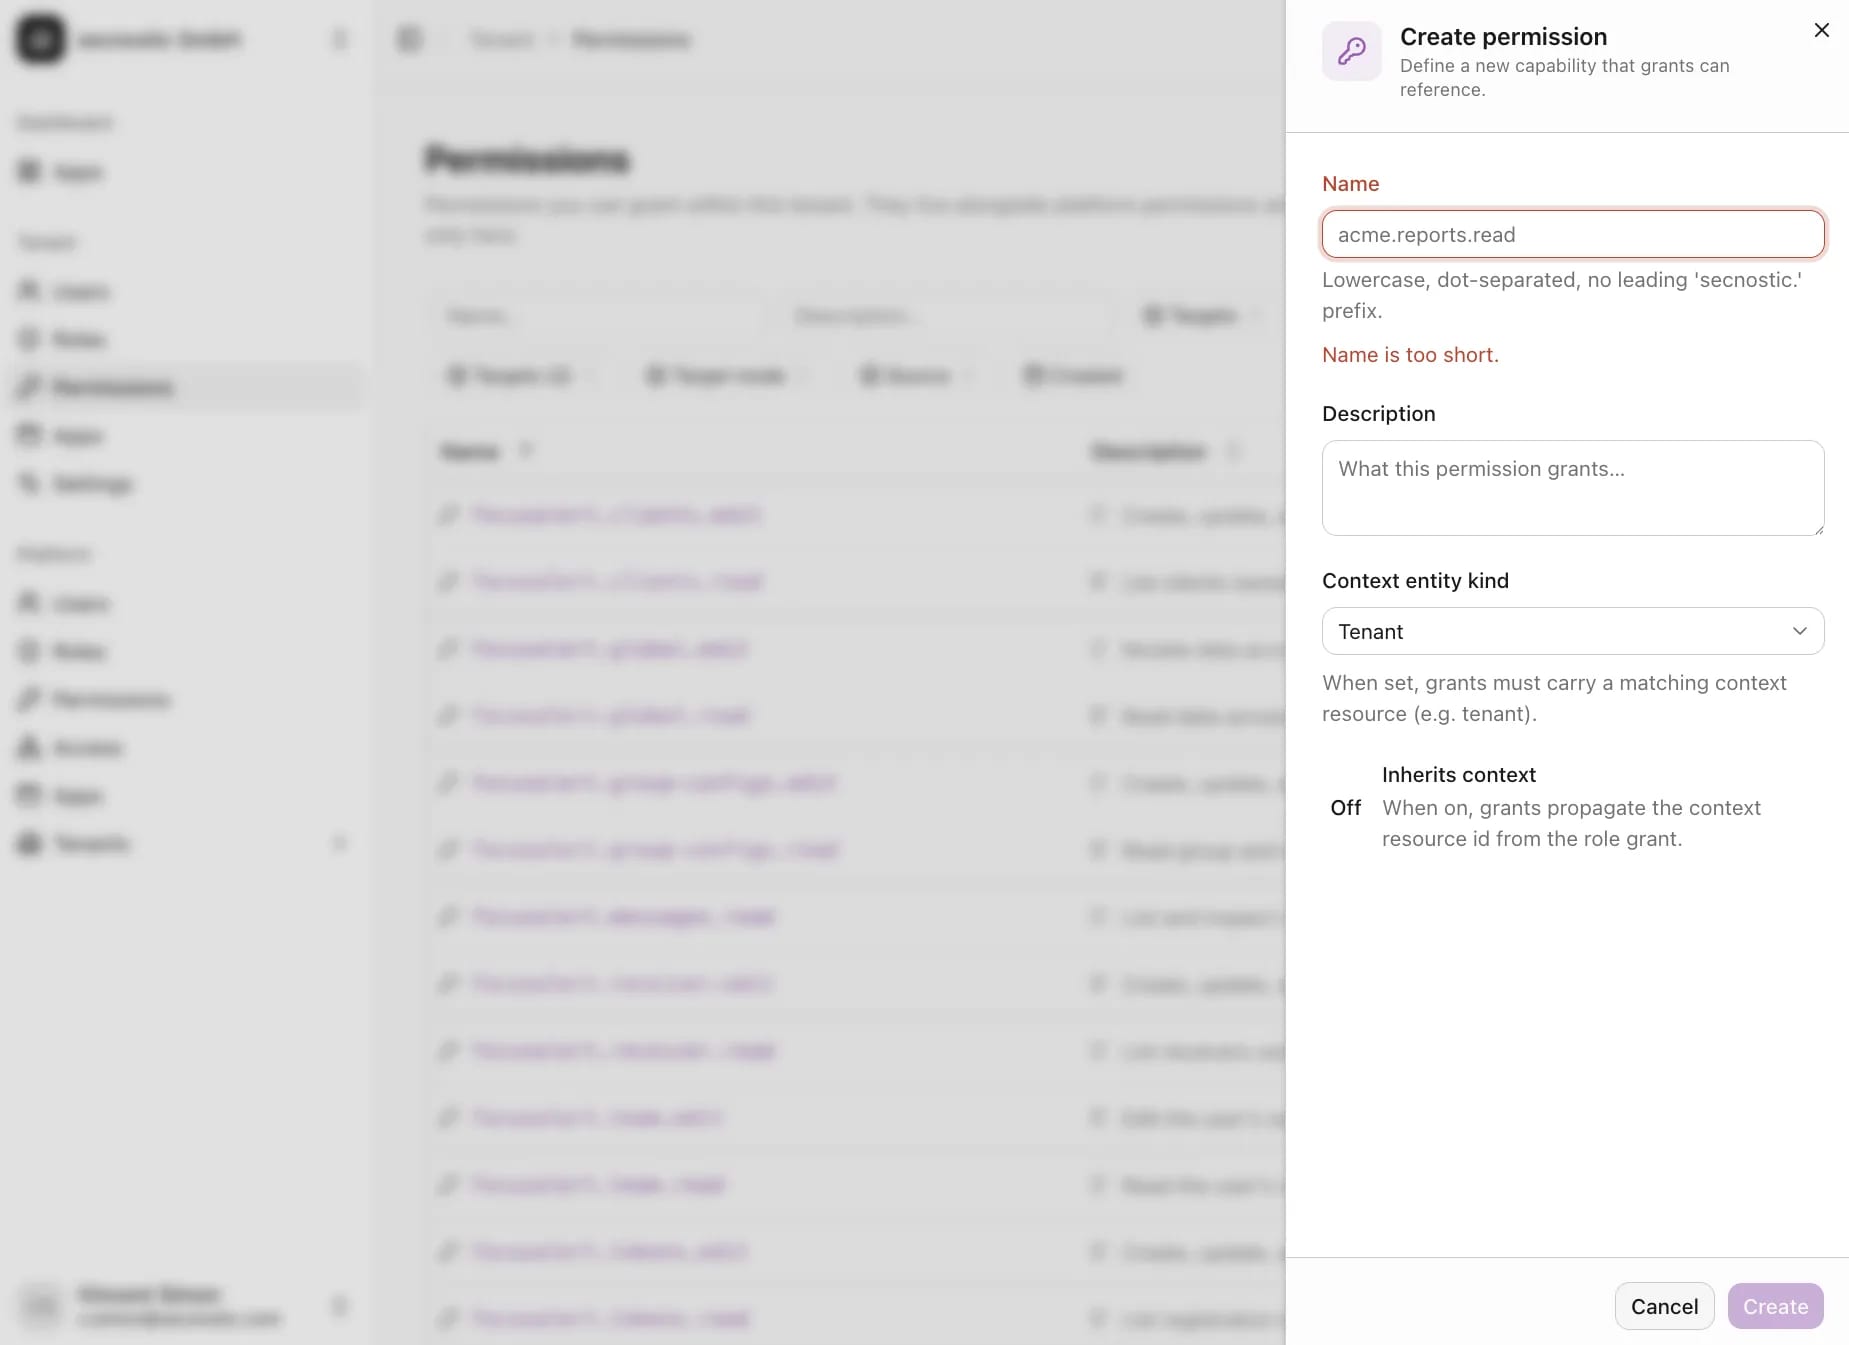
Berechtigung anlegen: eine neue Fähigkeit definieren, die Rollen und Zuweisungen referenzieren können.
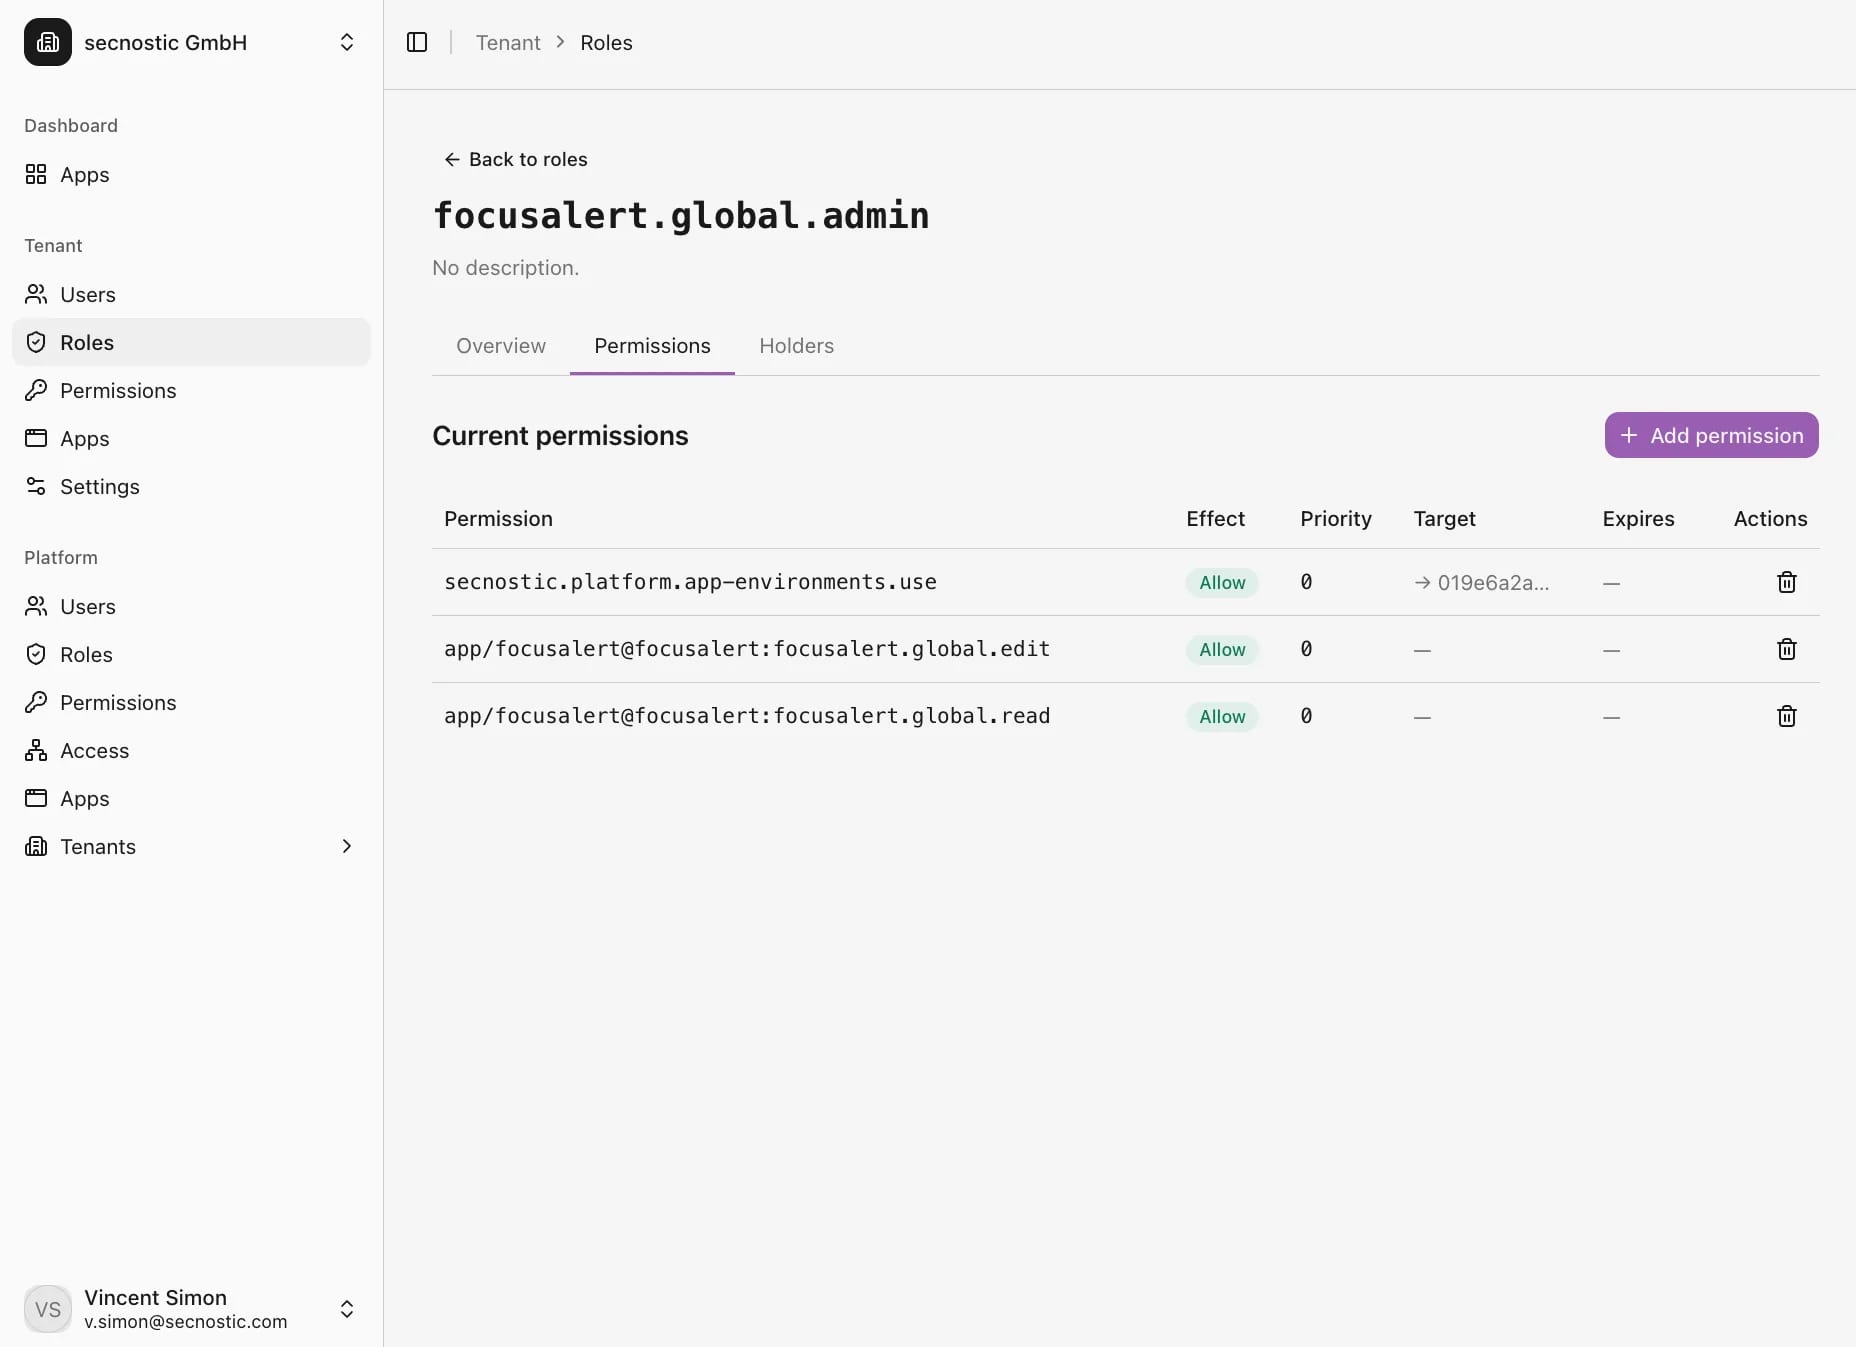
Rollen: bündeln Berechtigungen, jede mit Effekt, Priorität und Ziel.
Zuweisen, Schritt 1: das passende Recht oder die Rolle für eine Person wählen.
Zuweisen, Schritt 2: Effekt Erlauben oder Verweigern setzen und an den Mandanten binden.
Anmeldung: OAuth-2.0-Anbieter wie Microsoft Entra ID für Single Sign-on einrichten.
Geräte, Risiken und Zuständigkeiten pro Kunde verwalten. Kundenbereiche getrennt halten und Informationen für den Support wiederfinden.
Computer, Server, Software und Cloud-Dienste zusammenführen. IT-Betrieb und Support arbeiten mit demselben Bestand.
Anlagen, Netzwerke und Zuständigkeiten über mehrere Standorte zusammenführen. Abhängigkeiten für Betrieb und Wartung nachvollziehen.
Technische Geräte im Gebäude und ihre Verbindungen erfassen. Zuständigkeiten und Fernzugänge zuordnen.
Die wichtigsten Fragen zu einer gemeinsamen Steuerungsebene für Mandanten und Apps.
Nein. Jeder Mandant richtet seinen OAuthOAuth ist ein Autorisierungsstandard, mit dem eine Anwendung Zugriff auf Ressourcen erhalten kann, ohne Benutzerkennwörter an die Anwendung weiterzugeben.-2.0-Anbieter ein, etwa Microsoft Entra IDMicrosoft Entra ID ist ein cloudbasierter Identitäts- und Zugriffsverwaltungsdienst für Benutzer, Geräte, Anwendungen und Ressourcen.. Benutzer melden sich beim eingerichteten externen IdentitätsanbieterEin IdP erstellt und verwaltet Identitätsinformationen und stellt Authentifizierungsdienste für Anwendungen bereit. an. platform verwaltet Mandanten und den Zugriff auf angebundene Anwendungen. Die interne secnostic® Identity stellt als OpenID-Connect-Issuer Tokens für angebundene Anwendungen aus. Die Anmeldung der Benutzer bleibt beim eingerichteten Identitätsanbieter.
Ein Mandant ist ein isolierter Arbeitsbereich. Benutzer, Rollen, Rechte, Anmeldeanbieter und Entitlement-WerteEin Entitlement legt fest, welchen Leistungsumfang ein Mandant in einer Anwendung erhält, etwa eine Paketstufe, ein Limit oder ein freigeschaltetes Feature. gelten nur in seinem Kontext. Ein Recht für Mandant A wirkt nie in Mandant B, sodass sich Daten und Zugriffe verschiedener Kunden nicht vermischen.
Nur die, die der Betreiber dafür freigibt. Jedes EntitlementEin Entitlement legt fest, welchen Leistungsumfang ein Mandant in einer Anwendung erhält, etwa eine Paketstufe, ein Limit oder ein freigeschaltetes Feature. ist entweder global für die App oder je Mandant definiert und pro Mandant sichtbar, verborgen oder einstellbar. Limit- und abrechnungsrelevante Werte pflegt der Betreiber; die Plattform bleibt die verbindliche Quelle, und Apps fragen den aktuellen Wert nur ab, statt eine änderbare Kopie zu halten.
Die App erfüllt ein dokumentiertes Integrationsprotokoll: eine Konfigurationsdatei plus Endpunkte für Info, Status, OAuthOAuth ist ein Autorisierungsstandard, mit dem eine Anwendung Zugriff auf Ressourcen erhalten kann, ohne Benutzerkennwörter an die Anwendung weiterzugeben. und ihre Rechte-, EntitlementEin Entitlement legt fest, welchen Leistungsumfang ein Mandant in einer Anwendung erhält, etwa eine Paketstufe, ein Limit oder ein freigeschaltetes Feature.- und Metrik-Definitionen. Bei der Registrierung erhält sie ein Secret und OAuth-Zugangsdaten, danach gleicht die Plattform die Kataloge regelmäßig ab.
Wir klären, welche Mandanten, Apps, Rollen und EntitlementsEin Entitlement legt fest, welchen Leistungsumfang ein Mandant in einer Anwendung erhält, etwa eine Paketstufe, ein Limit oder ein freigeschaltetes Feature. zuerst zusammenlaufen sollten und wo die Plattform sofort Aufwand und Sonderlösungen einspart.