CRA und CE im Maschinenbau
Der Beitrag erklärt CRA und CE für Maschinenbauer und zeigt, wie ein Geräteinventar technische Nachweise unterstützt.
Was gilt für Maschinenbauer ab 2027?
Die wesentlichen Pflichten des Cyber Resilience ActOffizieller EUR-Lex-Text der Verordnung (EU) 2024/2847 mit Herstellerpflichten, grundlegenden Cybersecurity-Anforderungen, technischer Dokumentation, Konformitätsbewertung, SBOM und CE-Kennzeichnung. gelten ab dem 11. Dezember 2027. Die Meldepflichten für aktiv ausgenutzte SchwachstellenEine Schwachstelle ist eine ausnutzbare Schwäche in Software, Hardware, Konfiguration, Prozess oder Architektur. und schwerwiegende Sicherheitsvorfälle beginnen bereits am 11. September 2026. Für Maschinenbauer ist zuerst zu klären, welche Maschine, Komponente oder Software als Produkt mit digitalen Elementen in den Anwendungsbereich fällt.
Der CRAOffizieller EUR-Lex-Text der Verordnung (EU) 2024/2847 mit Herstellerpflichten, grundlegenden Cybersecurity-Anforderungen, technischer Dokumentation, Konformitätsbewertung, SBOM und CE-Kennzeichnung. erfasst grundsätzlich Hardware- und Softwareprodukte, die auf dem EU-Markt bereitgestellt werden und deren vorgesehene oder vernünftigerweise vorhersehbare Nutzung eine direkte oder indirekte logische oder physische Datenverbindung zu einem Gerät oder Netzwerk einschließt. Ein Maschinenbauer wird zum Hersteller im Sinne des CRADer CRA (Cyber Resilience Act) ist die EU-Verordnung 2024/2847 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen., wenn er ein solches Produkt unter eigenem Namen oder eigener Marke in Verkehr bringt. Produktscope, Rolle in der Lieferkette und mögliche Bereichsausnahmen müssen deshalb pro Produktfamilie dokumentiert werden.
Nicht jede Maschine fällt automatisch gleich unter den CRA
Entscheidend sind Produktgrenze, digitale Elemente, vorgesehene oder vorhersehbare Vernetzung, Marktbereitstellung und mögliche Sonderregelungen. Diese Einordnung gehört an den Anfang des Konformitätsprojekts. Der Leitfaden ersetzt keine rechtliche Einzelfallprüfung.
Ist eine automatische Komponenten-Inventur Voraussetzung für die CE-Kennzeichnung?
Nein, weder der CRADer CRA (Cyber Resilience Act) ist die EU-Verordnung 2024/2847 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen. noch die Maschinenverordnung formulieren eine automatisierte Vollinventur aller Geräte im Maschinennetz als eigene CE-Voraussetzung. Der CRAOffizieller EUR-Lex-Text der Verordnung (EU) 2024/2847 mit Herstellerpflichten, grundlegenden Cybersecurity-Anforderungen, technischer Dokumentation, Konformitätsbewertung, SBOM und CE-Kennzeichnung. verlangt vor dem Inverkehrbringen eine Cybersecurity-Risikobewertung, technische Dokumentation, das passende Konformitätsbewertungsverfahren, die EU-Konformitätserklärung und anschließend die CE-Kennzeichnung.
Software-Stückliste und OT-Asset-Inventar sind nicht dasselbe
Der CRAOffizieller EUR-Lex-Text der Verordnung (EU) 2024/2847 mit Herstellerpflichten, grundlegenden Cybersecurity-Anforderungen, technischer Dokumentation, Konformitätsbewertung, SBOM und CE-Kennzeichnung. fordert, SchwachstellenEine Schwachstelle ist eine ausnutzbare Schwäche in Software, Hardware, Konfiguration, Prozess oder Architektur. und enthaltene Komponenten zu identifizieren und zu dokumentieren. Dazu gehört eine Software Bill of Materials in einem gebräuchlichen, maschinenlesbaren Format, die mindestens die direkten Software-Abhängigkeiten des Produkts abdeckt. Eine SBOM beschreibt Softwarebestandteile und ihre Lieferkettenbeziehungen. Sie ist keine vollständige Liste der physischen oder virtuellen Geräte, die später in einem Maschinennetz installiert sind.
Das BSIDas BSI ist die zentrale deutsche Bundesbehörde für Cyber- und Informationssicherheit. behandelt diese Aufgaben ebenfalls getrennt: Teil 2 der TR-03183Offizielle BSI-Dokumentensammlung zu Cyber-Resilienz-Anforderungen für Hersteller und Produkte mit separaten Teilen zu allgemeinen Anforderungen, SBOM und Schwachstellenmeldungen. konkretisiert formale und technische Anforderungen an SBOMs, während die Produkt-Risikobewertung und die allgemeinen Herstellerpflichten in einem eigenen Teil behandelt werden. Ein aktuelles OT-Asset-InventarOTAM steht für OT Asset Management und beschreibt die strukturierte Erfassung und Pflege von Assets, die physische Prozesse überwachen oder steuern. ist deshalb ein unterstützender technischer Nachweis. Es ersetzt weder die SBOM noch die Risikobewertung, Prüfung oder Konformitätserklärung.
Welche Nachweise müssen Maschinenbauer aufbauen?
Maschinenbauer brauchen eine nachvollziehbare Kette vom definierten Produkt über die Cybersecurity-Risikobewertung bis zu technischen Maßnahmen, Prüfergebnissen und Schwachstellenprozessen. Diese Unterlagen müssen vor dem Inverkehrbringen vorliegen und während des Supportzeitraums aktuell gehalten werden.
- Produktscope und RisikobewertungOffizieller EUR-Lex-Text der Verordnung (EU) 2024/2847 mit Herstellerpflichten, grundlegenden Cybersecurity-Anforderungen, technischer Dokumentation, Konformitätsbewertung, SBOM und CE-Kennzeichnung.: vorgesehener Einsatzzweck, Schnittstellen, Netzwerkverbindungen, Datenflüsse, Bedrohungen und begründete Schutzmaßnahmen dokumentieren.
- Komponenten und LieferketteOffizieller EUR-Lex-Text der Verordnung (EU) 2024/2847 mit Herstellerpflichten, grundlegenden Cybersecurity-Anforderungen, technischer Dokumentation, Konformitätsbewertung, SBOM und CE-Kennzeichnung.: Drittkomponenten mit angemessener Sorgfalt bewerten und Software-Abhängigkeiten in einer SBOMEine SBOM (Software Bill of Materials) ist eine maschinenlesbare Stückliste der Softwarebestandteile eines Produkts und ihrer Abhängigkeiten. nachvollziehbar halten.
- Technische DokumentationOffizieller EUR-Lex-Text der Verordnung (EU) 2024/2847 mit Herstellerpflichten, grundlegenden Cybersecurity-Anforderungen, technischer Dokumentation, Konformitätsbewertung, SBOM und CE-Kennzeichnung.: Architektur, Entwurf, Entwicklung, Produktionskontrollen, angewandte Anforderungen, Tests und Prozesse zur Schwachstellenbehandlung zusammenführen.
- Konformität und CEOffizieller EUR-Lex-Text der Verordnung (EU) 2024/2847 mit Herstellerpflichten, grundlegenden Cybersecurity-Anforderungen, technischer Dokumentation, Konformitätsbewertung, SBOM und CE-Kennzeichnung.: das passende Bewertungsverfahren durchführen, die EU-Konformitätserklärung erstellen und die CE-Kennzeichnung erst danach anbringen.
- Support und SchwachstellenBSI-Übersicht für Hersteller zu CRA-Zeitplan, Risikobewertung, Konformitätsnachweis, Schwachstellenbehandlung, Supportzeitraum und SBOM.: Supportzeitraum festlegen, Sicherheitsupdates bereitstellen, Meldungen verarbeiten und die Betroffenheit eigener Produktversionen bewerten.
Daneben gilt die EU-MaschinenverordnungOffizieller EUR-Lex-Text der EU-Maschinenverordnung mit Anforderungen an Konformität, CE-Kennzeichnung, Schutz konformitätsrelevanter Software und Daten sowie Sicherheit von Steuerungssystemen. ab dem 20. Januar 2027. Sie enthält eigene Cyber-Safety-Anforderungen für konformitätsrelevante Software und Daten sowie für die Sicherheit und Zuverlässigkeit von Steuerungssystemen. Relevante legitime oder illegitime Eingriffe in Hardware, Software oder Konfiguration müssen nachvollziehbar werden. Diese Anforderungen sind von der CRADer CRA (Cyber Resilience Act) ist die EU-Verordnung 2024/2847 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen.-Konformität zu unterscheiden und im CE-Projekt gezielt zusammenzuführen.
Warum reicht eine SBOM im Maschinennetz nicht aus?
Eine SBOMEine SBOM (Software Bill of Materials) ist eine maschinenlesbare Stückliste der Softwarebestandteile eines Produkts und ihrer Abhängigkeiten. beschreibt, welche Software-Komponenten zu einer definierten Produkt- oder Softwareversion gehören. Sie zeigt nicht automatisch, welche Steuerungen, HMIs, Industrie-PCs, Antriebe oder Netzwerkgeräte in einer konkreten Maschine tatsächlich installiert sind, kommunizieren oder mit einem abweichenden Stand betrieben werden.
- Produktakte und SBOMFreigegebener Aufbau und Softwarestände
- OT-Asset-InventarBeobachtete Geräte und Versionsstände
- AbgleichAbweichungen sichtbar machen
- Prüfen und dokumentierenEntscheidung, Verantwortung und Zeitpunkt
Das Inventar ergänzt die Nachweise. Konformitätsbewertung und CE-Entscheidung bleiben beim Hersteller.
- SBOMOffizielle BSI-Dokumentensammlung zu Cyber-Resilienz-Anforderungen für Hersteller und Produkte mit separaten Teilen zu allgemeinen Anforderungen, SBOM und Schwachstellenmeldungen.: maschinenlesbare Zusammensetzung der Software und ihrer Abhängigkeiten. Sie enthält nicht automatisch eine Aussage zu SchwachstellenEine Schwachstelle ist eine ausnutzbare Schwäche in Software, Hardware, Konfiguration, Prozess oder Architektur. oder deren Ausnutzbarkeit.
- OT-Asset-InventarGemeinsamer Behördenleitfaden von August 2025 zum Aufbau eines OT-Asset-Inventars mit Taxonomie, Datenmanagement und Lebenszykluspflege.: beobachteter Bestand mit Hersteller, Modell, Rolle, Standort, IP- und MAC-Adresse, Protokollen, Ports, Firmware- oder Softwareversion und, sofern verfügbar, Seriennummer.
- Schwachstelleninformationen: dynamische CVEsCVE ist ein öffentliches Kennzeichnungssystem für bekannte Cybersicherheits-Schwachstellen. und Hersteller-Advisories, die gegen Produkt-, Software- und Firmwarestände abgeglichen werden müssen.
- Konformitätsnachweis: dokumentierte Bewertung, warum ein konkreter Stand die anwendbaren Anforderungen erfüllt und wie erkannte Risiken behandelt werden.
Die belastbare Aussage entsteht erst im Abgleich
Die Produktakte beschreibt den vorgesehenen Aufbau. Das OT-Asset-InventarOTAM steht für OT Asset Management und beschreibt die strukturierte Erfassung und Pflege von Assets, die physische Prozesse überwachen oder steuern. zeigt die beobachtete Betriebsrealität. Erst der nachvollziehbare Abgleich beider Sichten macht Abweichungen, unbekannte Komponenten und veraltete Stände zu prüfbaren Sachverhalten. Das ist eine praktische Schlussfolgerung für die Nachweisführung, keine zusätzliche gesetzliche Pflicht.
Wo entstehen Sichtbarkeitslücken unterhalb der SPS?
Eine SPS ist keine rechtlich definierte Sichtbarkeitsgrenze. Technisch können klassische ITIT umfasst Systeme, Netzwerke und Software, die Informationen verarbeiten, speichern, übertragen oder bereitstellen.-Scans aber an Routing-Grenzen, industriellen Gateways, segmentierten Zellen oder nicht IP-basierten Feldverbindungen enden. Dann sieht ein übergeordnetes System nur importierte Datensätze oder die direkt erreichbaren Netzteilnehmer, nicht zwangsläufig alle Komponenten der Maschine.
CISAGemeinsamer Behördenleitfaden von August 2025 zum Aufbau eines OT-Asset-Inventars mit Taxonomie, Datenmanagement und Lebenszykluspflege. empfiehlt deshalb, physische Inspektion und logische Bestandsaufnahme mit detaillierten digitalen und netzwerkbasierten Informationen zu kombinieren und auch dokumentierte AssetsEin Asset ist ein physisches oder digitales Element, das für Betrieb, Steuerung, Überwachung oder Sicherheit relevant ist. sowie Infrastrukturabhängigkeiten einzubeziehen. Kein einzelner Erfassungsweg liefert in jeder Maschinenarchitektur automatisch ein vollständiges Bild.
- Passive Netzsicht erkennt nur Geräte und Beziehungen, die im beobachteten Segment tatsächlich kommunizieren.
- Aktive Abfragen erreichen nur freigegebene Ziele und liefern nur die Merkmale, die Gerät und Protokoll lesend bereitstellen.
- Nicht IP-basierte oder hinter Gateways gekapselte Komponenten brauchen zusätzliche Engineering-, Gateway- oder Herstellerdaten.
- Firmwarestand, Hardware-Revision und Seriennummer sind deshalb Attribute mit belegter Quelle und Erfassungszeitpunkt, keine pauschal garantierten Scan-Ergebnisse.
Wie unterstützt secnostic sensor die Nachweisführung?
secnostic® sensor liefert kontrollierte Beobachtungen aus Endpunkten und Netzwerken und gleicht den dokumentierten Bestand mit der technischen Realität ab. Er ist damit eine Datenquelle für Risiko-, Änderungs- und Schwachstellenprozesse, kein Werkzeug, das allein CRADer CRA (Cyber Resilience Act) ist die EU-Verordnung 2024/2847 über horizontale Cybersicherheitsanforderungen für Produkte mit digitalen Elementen.-Konformität oder eine CE-Kennzeichnung erzeugt.
-
Maschinensegment passiv beobachten
Gespiegelter Netzwerkverkehr macht aktive Geräte, Dienste und Kommunikationsbeziehungen sichtbar, ohne selbst Pakete an die Geräte zu senden. Neue oder bislang unbekannte Netzteilnehmer werden zu prüfbaren Änderungen.
-
Freigegebene OT-Fakten lesend erfassen
Für ausdrücklich erlaubte Ziele können kontrollierte, nur lesende Protokollabfragen, beispielsweise über OPC UA oder Siemens S7, Identitäts- und Versionshinweise ergänzen. Erfasst wird nur, was das jeweilige Gerät und Protokoll tatsächlich bereitstellen.
-
Belege mit Herkunft zusammenführen
Jeder Fund behält Quelle und Konfidenz. Passive Beobachtung, freigegebene Abfrage, Engineering-Unterlagen und bestehende Inventardaten lassen sich dadurch unterscheiden und gezielt validieren.
-
Soll und Ist abgleichen
Produktstruktur, freigegebene Komponenten, SBOMEine SBOM (Software Bill of Materials) ist eine maschinenlesbare Stückliste der Softwarebestandteile eines Produkts und ihrer Abhängigkeiten. und dokumentierte Firmwarestände werden mit dem beobachteten Maschinenbestand verglichen. Abweichungen fließen als konkrete Prüf- oder Änderungsaufgabe in den verantwortlichen Prozess.
Was secnostic sensor nicht ersetzt
Die rechtliche Scope-Entscheidung, sichere Produktentwicklung, Sicherheitsprüfungen, SBOMEine SBOM (Software Bill of Materials) ist eine maschinenlesbare Stückliste der Softwarebestandteile eines Produkts und ihrer Abhängigkeiten.-Erstellung, Schwachstellenbewertung und finale Konformitätsentscheidung bleiben Aufgaben des Herstellers und seiner benannten Verantwortlichen.
Womit sollten Maschinenbauer jetzt beginnen?
Der sinnvolle Startpunkt ist nicht ein flächendeckender Scan, sondern ein abgegrenztes Produkt und eine klare Nachweiskette. So wird AssetEin Asset ist ein physisches oder digitales Element, das für Betrieb, Steuerung, Überwachung oder Sicherheit relevant ist. Discovery Teil des Entwicklungs- und Änderungsprozesses statt einer isolierten Inventarliste.
-
Produkte und Rollen abgrenzen
Pro Produktfamilie festhalten, welche digitalen Elemente, Netzverbindungen, Remote-Dienste und Drittkomponenten dazugehören und wer Herstellerpflichten trägt.
-
CRA und Maschinenverordnung getrennt zuordnen
Anwendbare Anforderungen, Risikobewertungen, Prüfungen und Nachweise in einer gemeinsamen CE-Akte verknüpfen, ohne die beiden Regelwerke gleichzusetzen.
-
SBOM pro Softwarestand erzeugen
Software-Abhängigkeiten aus dem Build-Prozess maschinenlesbar erfassen und mit Produktversion, Release und Schwachstellenprozess verbinden.
-
OT-Inventar pro Referenzarchitektur aufbauen
Hersteller, Modell, Rolle, Schnittstellen, Protokolle, Firmware- oder Softwarestand, Seriennummer und Quelle als Zielattribute definieren und die Erfassbarkeit je Gerätetyp prüfen.
-
Änderungen nachweisbar machen
Neue Geräte, abweichende Versionen und neue Kommunikationswege gegen freigegebene Baselines prüfen und mit Entscheidung, Verantwortlichem und Zeitpunkt dokumentieren.
-
Nachweise an einem Maschinentyp testen
Mit einer repräsentativen Maschine beginnen und prüfen, ob Produktakte, SBOMEine SBOM (Software Bill of Materials) ist eine maschinenlesbare Stückliste der Softwarebestandteile eines Produkts und ihrer Abhängigkeiten., beobachteter Bestand, Schwachstellenbewertung und Änderungsverlauf eine widerspruchsfreie Evidenzkette bilden.
Whitepaper herunterladen
Lassen Sie sich das PDF per E-Mail zusenden.
Passende Produkte und Lösungen
secnostic sensor
Erkennt Geräte und Verbindungen im Netzwerk. So ergänzen Sie Ihre Listen um den tatsächlichen Bestand.
Produktion
Maschinen und Verbindungen einer Produktionslinie erfassen. Abhängigkeiten bei Störungen und Wartung leichter erkennen.
Maschinenbau
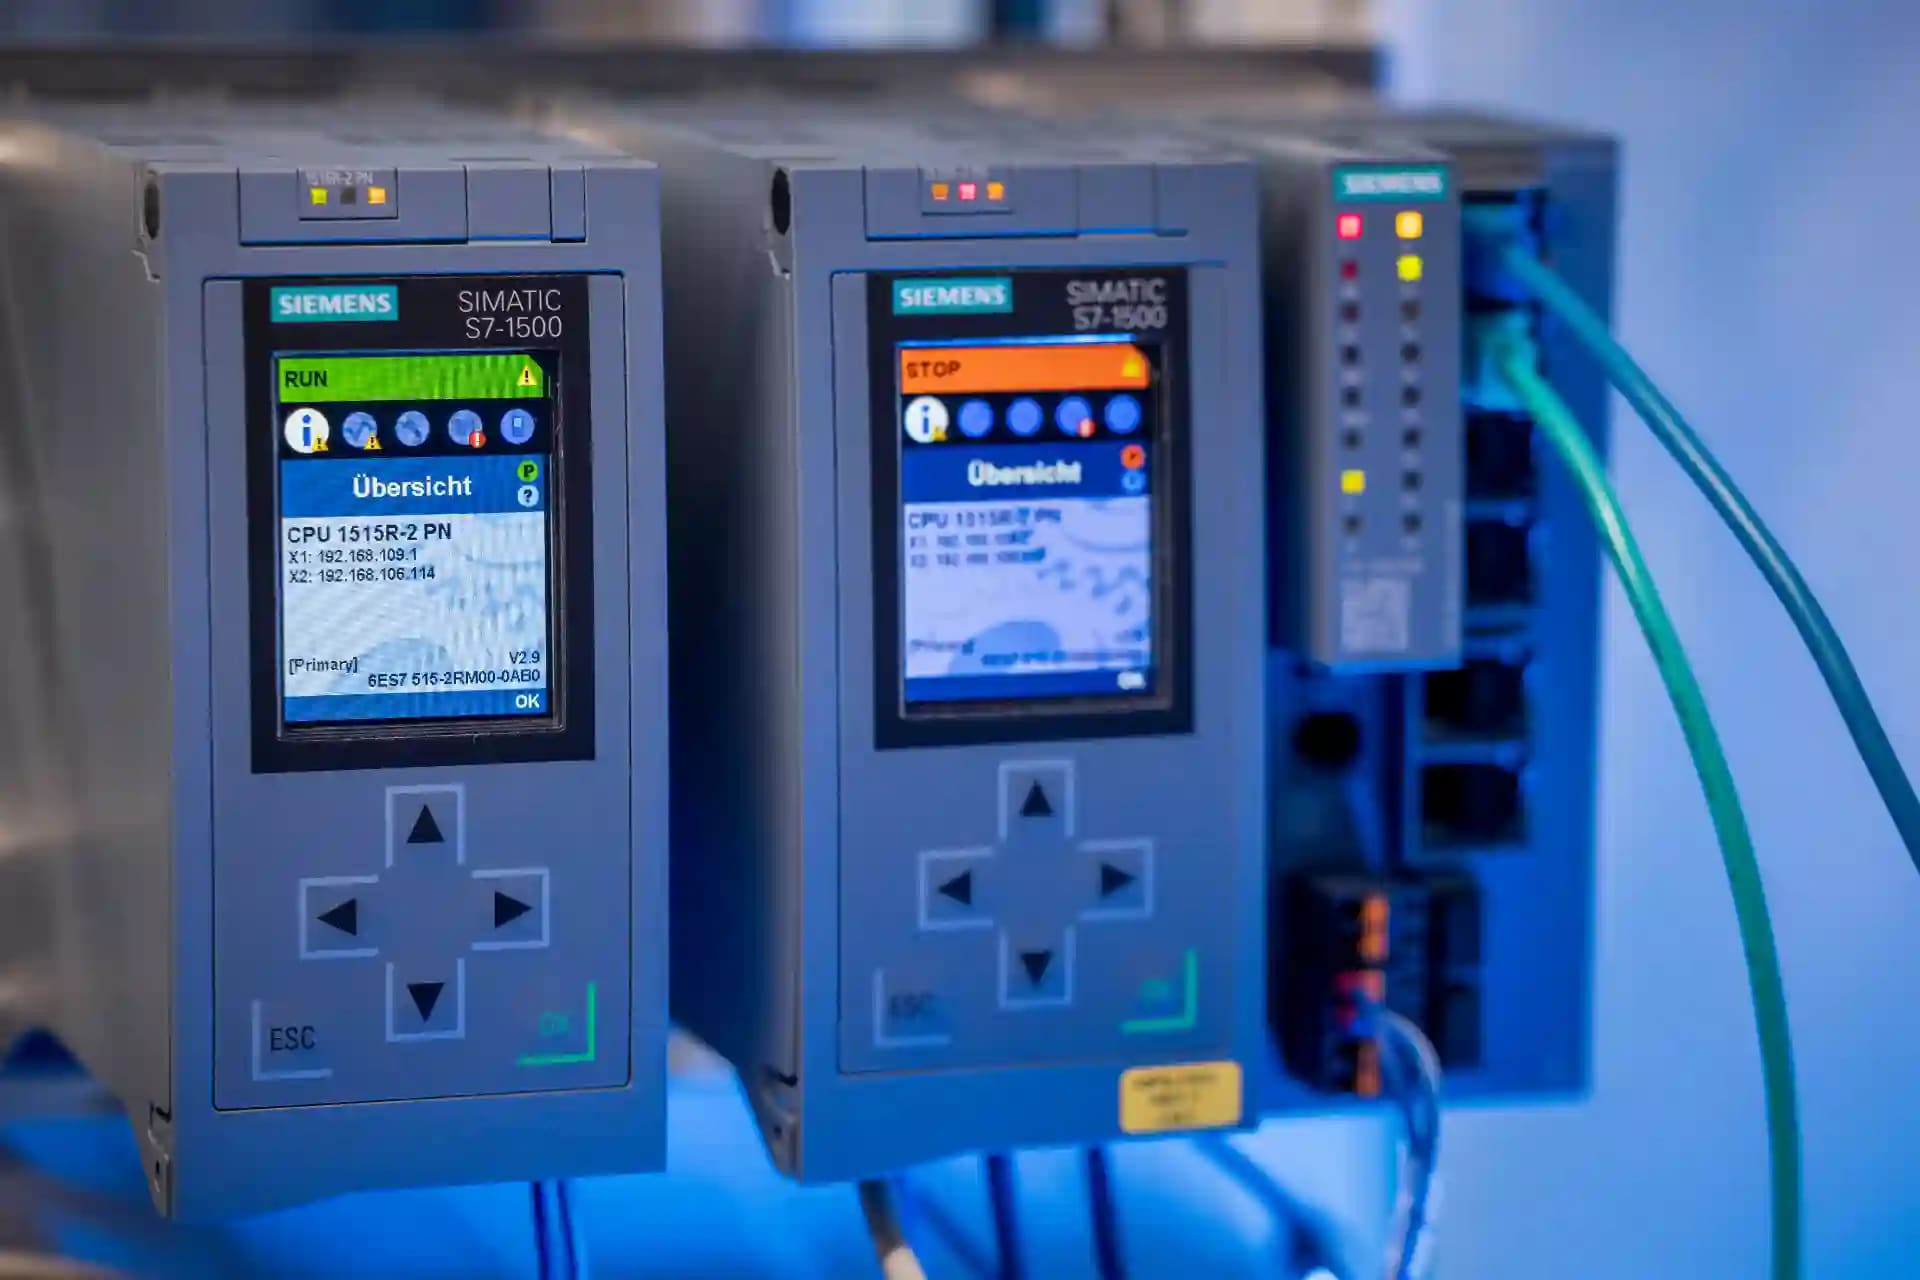
Komponenten und Softwarestände ausgelieferter Maschinen dokumentieren. Änderungen und betroffene Maschinen im Service wiederfinden.